Guerra cibernetica
Il Consiglio Europeo lancia la «Cyber Force» UE

L’Agenzia europea per la difesa deve istituire una «forza informatica europea» con capacità offensive per tenere a bada la Russia e assumere un ruolo guida nel campo emergente della difesa informatica, ha dichiarato giovedì scorso il presidente del Consiglio europeo Charles Michel durante la conferenza annuale dell’agenzia.
La difesa informatica è il futuro della sicurezza, ha sostenuto Michel, insistendo sul fatto che l’Europa deve intervenire dal basso creando una forza informatica a livello di blocco e rendendola una «componente fondamentale» dell’EDA. «Ci aiuterebbe ad assumere una posizione di leadership nelle operazioni di risposta informatica e di superiorità informatica, e credo che dovrebbe essere dotato di capacità offensive», ha spiegato il Michel.
L’entusiasmo di Michel per la guerra informatica è stato ripreso dalla presidente della Commissione europea Ursula von der Leyen, che ha sostenuto che le singole nazioni dovrebbero delegare all’UE la responsabilità di difendere il cyberspazio – una «capacità di punta».
Entrambi i leader hanno spinto per una maggiore «spesa collaborativa» nella difesa, inquadrando la spesa a livello di blocco per il conflitto in Ucraina come una storia di successo.
Sostieni Renovatio 21
Tuttavia, gli Stati membri «comprano da soli e comprano all’estero» invece di mettere in comune le proprie risorse e sostenere le imprese continentali, ha lamentato von der Leyen, mentre Michel ha chiesto agli Stati membri di eliminare la burocrazia normativa per semplificare l’acquisto di sistemi d’arma per affrontare meglio l’attacco russo. minaccia.
RT riposta che per addolcire l’accordo, von der Leyen ha suggerito che gli stati che cooperano aumentando il loro contributo al fondo di guerra dell’UE potrebbero ricevere incentivi fiscali, come l’indulgenza per quanto riguarda il rimborso del debito.
All’inizio di quest’anno la Commissione Europea aveva annunciato una collaborazione con aziende private su uno «scudo informatico» paneuropeo da 1,1 miliardi di euro, che comprenderà sistemi per la prevenzione e il rilevamento degli attacchi informatici e un meccanismo di emergenza in grado di rispondervi. Sebbene i dettagli del processo di valutazione attraverso il quale verranno selezionati i partner del settore privato non siano stati ancora concordati, i legislatori dovrebbero votare per istituire e finanziare lo scudo informatico questa settimana.
Il Parlamento Europeo ha segnalato un «sofisticato» attacco DDoS lo scorso anno in coincidenza con un voto per dichiarare la Russia uno stato sponsor del terrorismo, incolpando dell’infiltrazione un «gruppo filo-Cremlino», che ha tenuto il suo sito web offline per diverse ore.
Come riportato da Renovatio 21, l’UE ha annunciato la piattaforma dell’ID digitale europeo, sul quale correrà senza dubbio l’euro digitale appena lanciato dalla Lagarde.
Tale piattaforma avrà il controllo delle esistenze di più di mezzo miliardo di persone. La sua vulnerabilità potrebbe generare una catastrofe – e forse, ascoltando i discorsi di Klaus Schwab sulla ventura pandemia cibernetica, potrebbe essere esattamente quello che vogliono.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
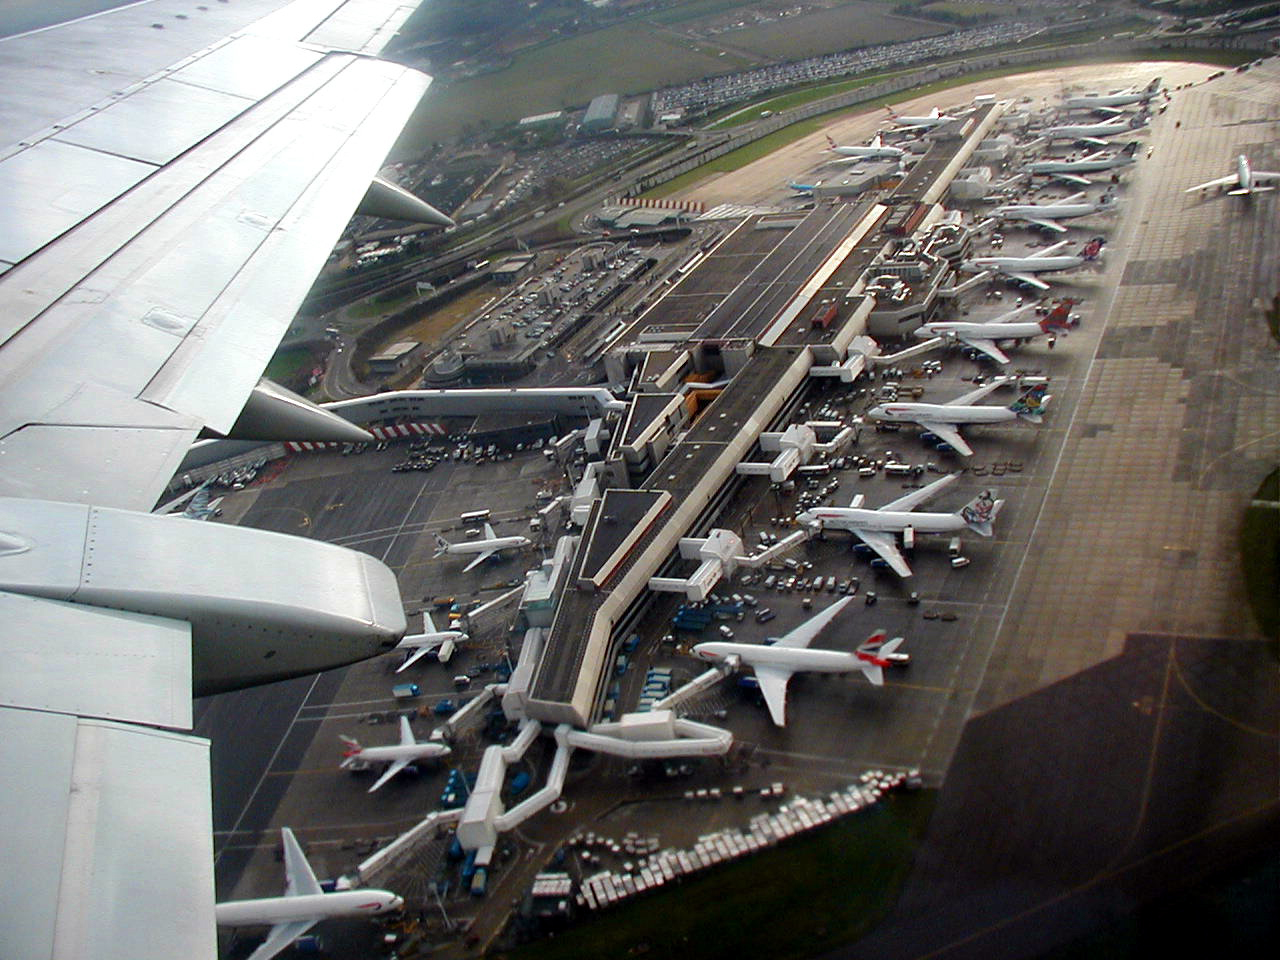
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Gli Stati Uniti minacciano l’Europa con il divieto di esportazione del diesel

Seul: l’Ucraina tenta di scatenare una guerra nella penisola coreana

Lo «spirito di Assisi» riaffermato a Metz, quarto giorno di Leone XIV in Francia

I grandi maestri spadaccini del Giappone medievale dell’era samuraia

Impennata dei costi energetici, le esportazioni di acciaio dell’UE calano di un quinto

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran
-
 Pensiero2 settimane fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Pensiero1 settimana fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Misteri2 settimane fa
UFO avvistato sopra Teheran
-
Vaccini1 settimana fa
I vaccini somministrati ai bambini sono più letali delle malattie che dovrebbero combattere?
-
Intelligence2 settimane fa
Ingegneri di Anthropic adorerebbero l’IA come un dio
-
Pensiero6 giorni fa
Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber
-
Spirito2 settimane fa
Mons. Viganò: Leone procede a marce forzate nell’agenda di Bergoglio
-
Spirito1 settimana fa
«Salus extra Ecclesiam non est»: mons. Viganò contro il documento vaticano sul dialogo interreligioso