Guerra cibernetica
Il capo della CIA : l’IA offre «armi nucleari digitali»


Gli strumenti di cyberoffensiva basati sull’intelligenza artificiale possono essere paragonati alle «armi nucleari digitali», ha affermato il direttore della CIA John Ratcliffe, avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Ratcliffe ha fatto il paragone martedì, durante un discorso al summit di Amazon Web Services a Washington, dove ha discusso degli sforzi dell’agenzia di spionaggio per accelerare l’acquisizione di prodotti del settore privato per uso interno.
«Gli strumenti di intelligenza artificiale non faranno altro che alzare la posta in gioco nella nostra competizione con tutti gli avversari dell’America», ha affermato Ratcliffe. Non sarebbe «fuori luogo paragonare le loro capacità ad armi nucleari digitali», ha aggiunto, citando discussioni all’interno dell’amministrazione del presidente statunitense Donald Trump.
Ratcliffe sostenne che le nazioni rivali «si adoperano per rubare e manipolare i progressi americani a proprio vantaggio e per i propri fini».
Sostieni Renovatio 21
Le promesse di rapidi progressi nelle capacità dell’intelligenza artificiale, anche nell’ambito dell’hacking, sono state una costante della corsa globale alla tecnologia digitale. Il mese scorso, l’alleanza di intelligence Five Eyes, composta da Australia, Canada, Nuova Zelanda, Regno Unito e Stati Uniti, ha avvertito che i modelli di frontiera «dovrebbero superare le attuali aspettative del settore, trasformando radicalmente le capacità informatiche sia offensive che difensive», aggiungendo che «non si tratta di anni, ma di mesi».
Il senatore democratico statunitense Mark Warner ha ribadito l’avvertimento durante un’audizione della Commissione Intelligence, affermando che il capo della National Security Agency, Joshua Rudd, gli aveva riferito che il modello Mythos 5 di Anthropic «è riuscito a penetrare in quasi tutti i nostri sistemi classificati, non in settimane, ma in ore». Secondo il New York Times, questa descrizione «semplificava» i test controllati dell’agenzia di spionaggio, il cui scopo era identificare, tramite l’intelligenza artificiale, le falle nella sicurezza informatica, piuttosto che effettuare veri e propri attacchi informatici.
L’attuale boom del settore americano dell’intelligenza artificiale si basa sulla speranza di enormi profitti futuri, tali da giustificare investimenti per centinaia di miliardi di dollari. Alcuni analisti lo hanno definito una bolla finanziaria, avvertendo che potrebbe scoppiare a meno che i giganti tecnologici statunitensi non raggiungano una posizione dominante a livello globale.
Non tutte le previsioni sulle potenzialità dell’IA si sono avverate. Sebbene i modelli attuali siano altamente competitivi in termini di programmazione e analisi dei dati, ad esempio, la guida completamente autonoma è ancora indietro di anni rispetto alle tempistiche presentate in passato al pubblico dal CEO di Tesla, Elon Musk.
Un rischio importante per la spinta degli Stati Uniti verso l’intelligenza artificiale è rappresentato dalla concorrenza straniera, in grado di offrire prodotti comparabili in termini di potenza ma con un’efficienza di gran lunga superiore.
Aiuta Renovatio 21
Nel gennaio 2025, l’app cinese DeepSeek ha scosso il settore quando i suoi modelli R1 e V3 si sono dimostrati paragonabili ai motori di ricerca digitali contemporanei utilizzati da ChatGPT e altri concorrenti statunitensi, ma a una frazione del costo. Funzionari statunitensi hanno affermato che l’azienda cinese aveva sostanzialmente imbrogliato, basando il suo prodotto su un lavoro americano.
Un momento simile si è verificato con il rilascio, a metà giugno, del nuovo modello di punta di Zhipu per l’assistenza alla programmazione, GLM-5.2, come riportato la scorsa settimana dal South China Morning Post. Matt Velloso, ex vicepresidente di Meta Platforms e Google DeepMind, lo ha descritto come «il primo modello open source che supera la prova per l’uso quotidiano».
La Cina sta rapidamente recuperando terreno rispetto agli Stati Uniti nella produzione di microchip avanzati, il che limita la capacità di Washington di utilizzare restrizioni commerciali per rallentare i suoi concorrenti. Nel frattempo, la relativa abbondanza di produzione energetica della Cina le conferisce un vantaggio nella corsa all’IA.
Come riportato da Renovatio 21, durante la prima amministrazione Trump, dove aveva l’incarico di direttore dell’Intelligence nazionale, il Ratcliffe rivelò La creazione di supersoldati da parte della Cina. In un editoriale sul Wall Street Journal scrisse che «l’Intelligence statunitense mostra che la Cina ha condotto test umani su membri dell’Esercito popolare di liberazione nella speranza di sviluppare soldati con capacità biologicamente potenziate».
«Non ci sono – osservava Ratcliffe – confini etici alla ricerca del potere da parte di Pechino». Lo stesso può dirsi ora per le armi AI?
Iscriviti alla Newslettera di Renovatio 21
Immagine di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
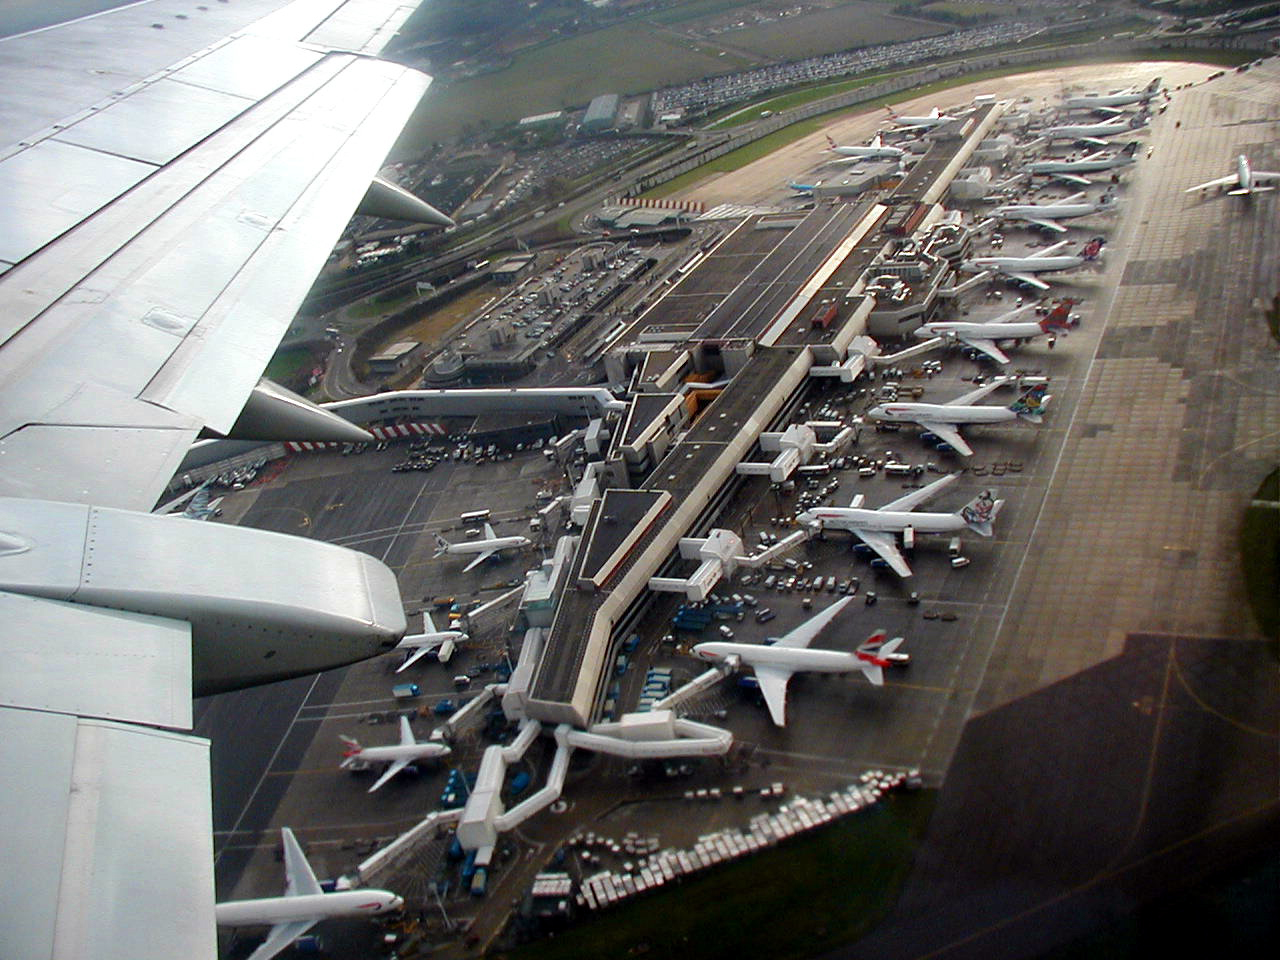
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

I grandi maestri spadaccini del Giappone medievale dell’era samuraia

Impennata dei costi energetici, le esportazioni di acciaio dell’UE calano di un quinto

I malori della 40ª settimana 2026

I punti chiave del discorso di Putin a Valdai

Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

I migranti di Ceuta picchiano a morte un cucciolo di delfino: la mente progressista in cortocircuito

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale

Squalo sulle strade alluvionate di una città

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran
-
 Pensiero2 settimane fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Pensiero1 settimana fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Oligarcato2 settimane fa
Bill Gates ha usato i fondi destinati ai vaccini per fare pressione sui governi: parla Angela Merkel
-
Pensiero2 settimane fa
L’Italia e il buco nero: discorso per Emma Bonino
-
Misteri2 settimane fa
UFO avvistato sopra Teheran
-
Vaccini1 settimana fa
I vaccini somministrati ai bambini sono più letali delle malattie che dovrebbero combattere?
-
Intelligence2 settimane fa
Ingegneri di Anthropic adorerebbero l’IA come un dio
-
Immigrazione2 settimane fa
Scene di caos e violenza nella Ceuta invasa dagli immigrati