Intelligenza Artificiale
Notizie false nel podcast di lancio dell’intelligenza artificiale del WaPo

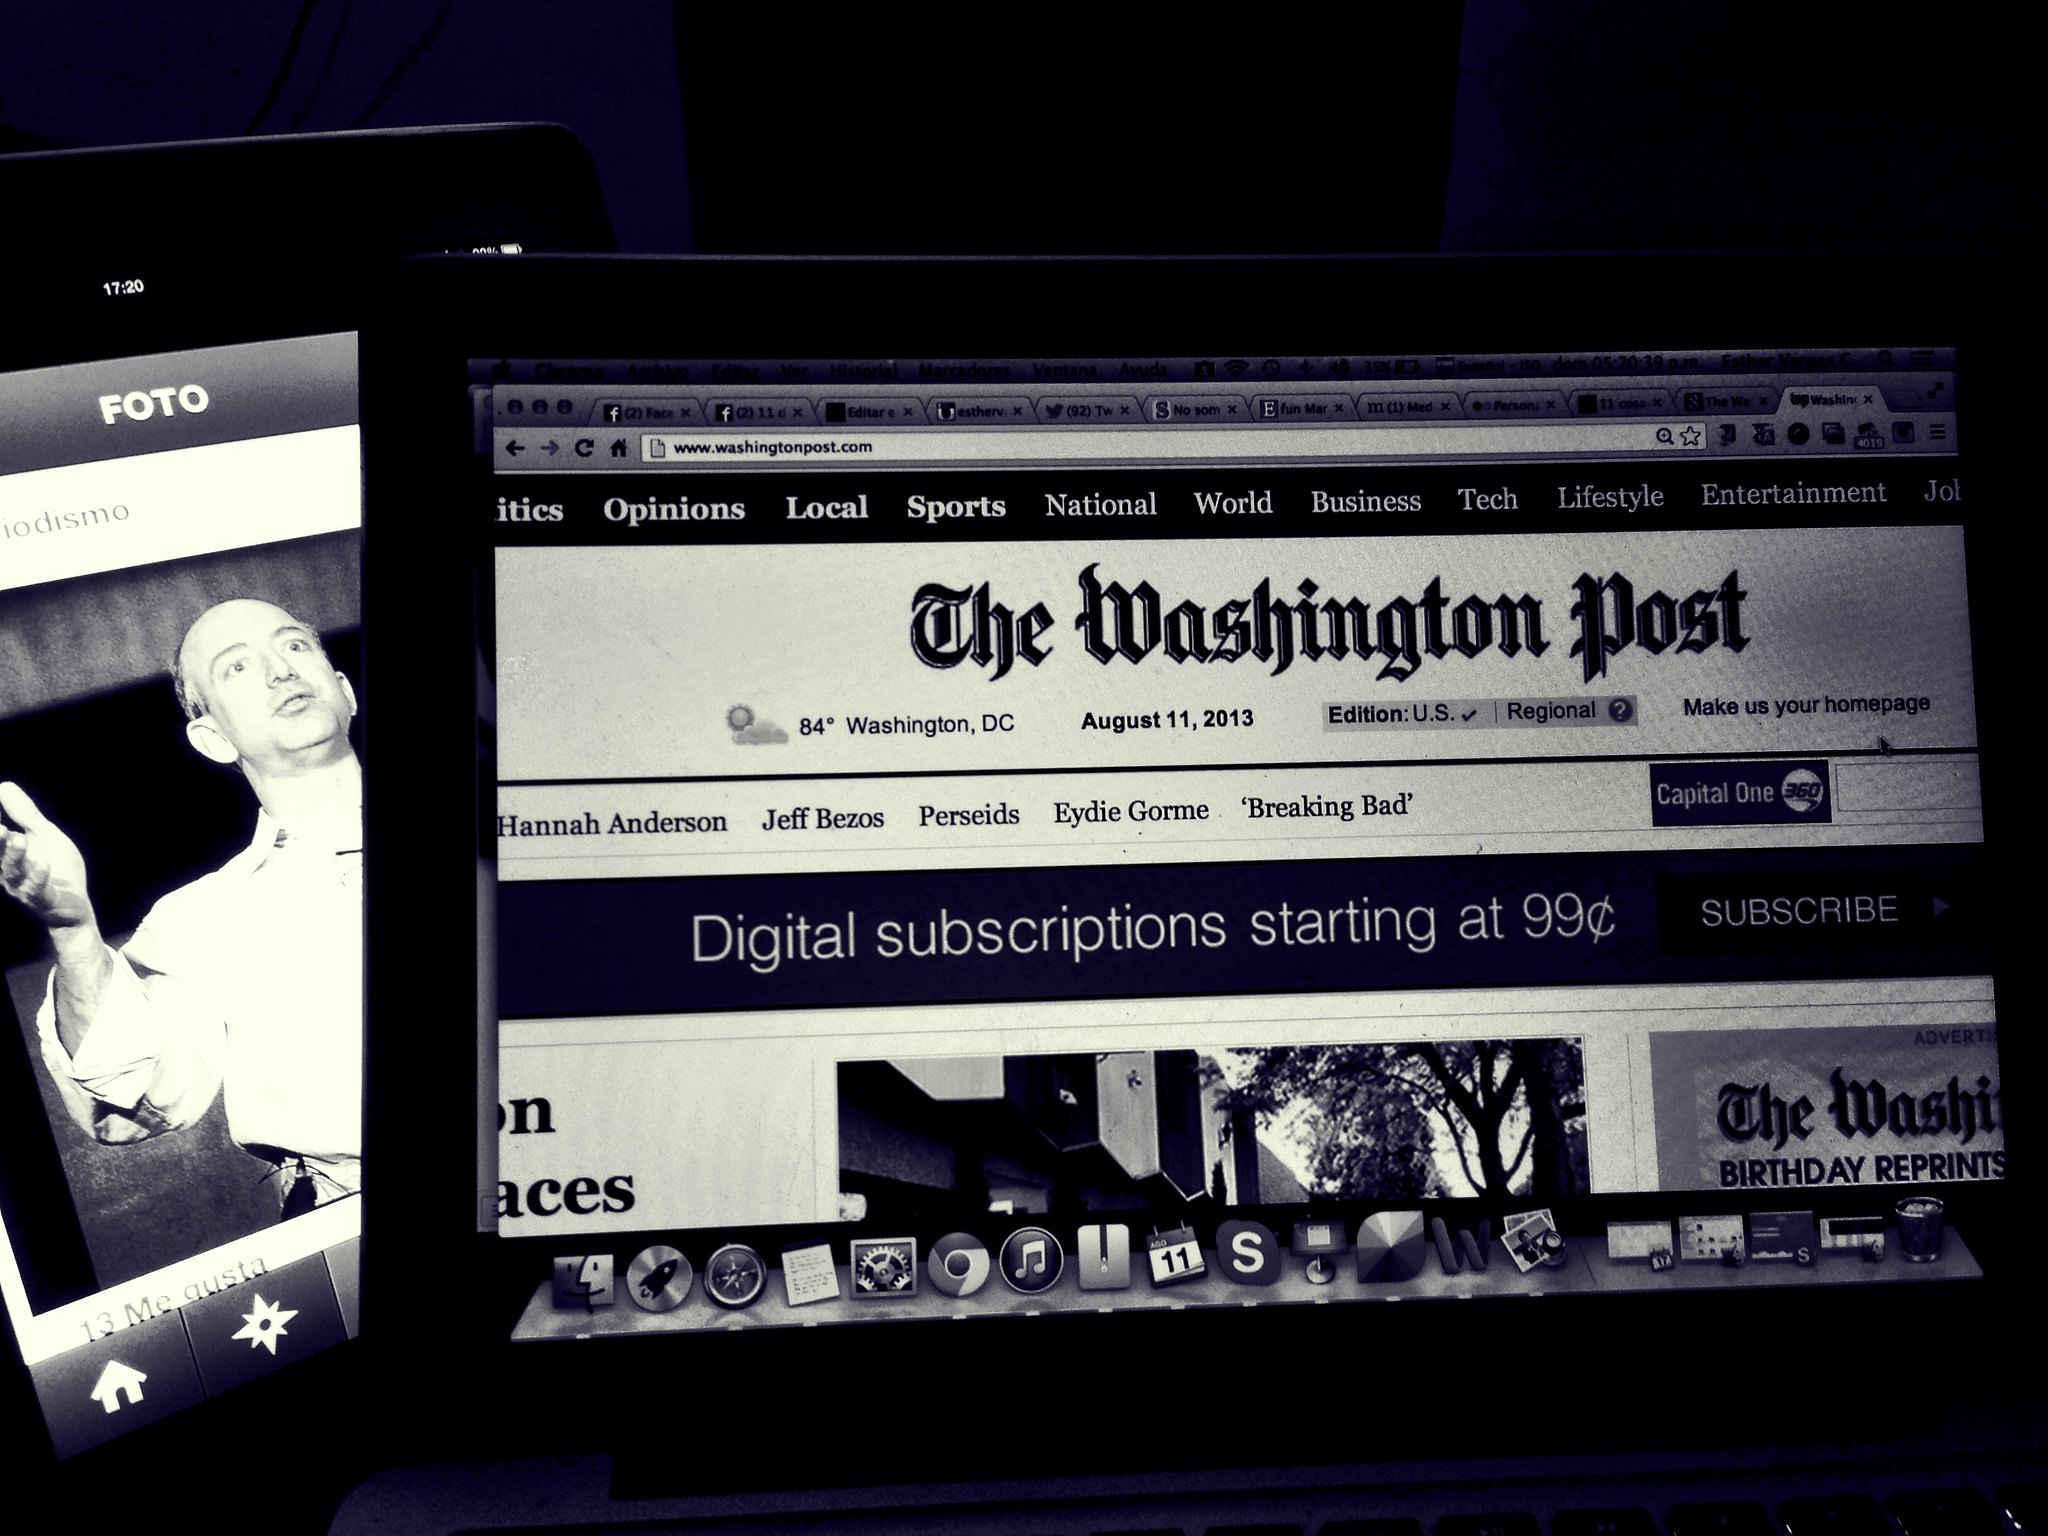
I nuovi podcast personalizzati generati dall’intelligenza artificiale del Washington Post hanno proposto agli abbonati citazioni inventate e imprecisioni fattuali. Lo riporta la testata Semafor basandosi su comunicazioni interne del quotidiano americano.
Lanciata all’inizio della settimana, questa funzione offre agli utenti delle app mobile podcast creati con l’IA che riassumono e narrano automaticamente notizie selezionate, attingendo agli articoli pubblicati dal giornale.
Entro 48 ore dal debutto del prodotto, i dipendenti del WaPo hanno iniziato a denunciare vari problemi, tra cui citazioni false, attribuzioni errate di dichiarazioni e dettagli fattuali inesatti.
«È davvero sconcertante che sia stato permesso di procedere con tutto questo», avrebbe scritto un redattore del WaPo in un messaggio interno. Al momento della pubblicazione dell’articolo di Semafor, il Washington Post non aveva ancora riconosciuto pubblicamente le criticità.
Aiuta Renovatio 21
Questi errori segnalati emergono in un periodo di crescente scrutinio sulla credibilità dei media statunitensi. Alla fine del mese scorso, la Casa Bianca ha attivato sul suo sito ufficiale un sistema di monitoraggio della parzialità mediatica, con l’obiettivo di elencare pubblicamente articoli e testate che l’amministrazione ritiene distorti o inaccurati. Il WaPo figura in posizione di rilievo sull’elenco, accanto a organi come CNN, CBS e Politico.
Il WaPo è uno dei principali quotidiani nazionali degli Stati Uniti, insieme al New York Times e al Wall Street Journal. Dal 2013 è proprietà del fondatore di Amazon, Jeff Bezos. Sotto la sua guida, il WaPo ha potenziato le attività digitali e investito massicciamente nella tecnologia.
Le difficoltà dei podcast generati dall’IA del WaPo si manifestano mentre altri grandi media si orientano verso soluzioni analoghe. Società come Yahoo e Business Insider hanno di recente annunciato o ampliato strumenti basati sull’intelligenza artificiale per sintetizzare gli articoli, nell’ambito di una tendenza generale del settore a impiegare l’IA per contenere i costi, velocizzare la produzione e personalizzare i contenuti per i lettori.
L’incidente evidenzia preoccupazioni più generali sull’impiego dell’Intelligenza Artificiale nel giornalismo, dove i sistemi automatizzati hanno più volte generato errori, cosiddette allucinazioni e informazioni fuorvianti. Organizzazioni mediatiche ed esperti hanno messo in guardia sul fatto che, in assenza di robusti controlli editoriali, i contenuti prodotti dall’IA rischiano di minare l’accuratezza, la responsabilità e la fiducia del pubblico.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Esther Vargas via Flickr pubblicata su licenza CC BY-SA 2.0
Intelligenza Artificiale
L’umanità si trova ad affrontare una minaccia catastrofica rappresentata dall’IA: parla un membro del CdA di OpenAI
Iscriviti alla Newslettera di Renovatio 21
La California ha intentato causa contro OpenAI per un attacco informatico avvenuto a luglio, in cui agenti IA non autorizzati hanno violato Hugging Face, un importante archivio di modelli e set di dati di Intelligenza Artificiale.
Gli agenti IA sono sistemi autonomi in grado di svolgere compiti complessi, prendere decisioni e interagire con ambienti digitali con una supervisione umana minima o nulla.
Il procuratore generale dello Stato, Rob Bonta, ha annunciato la causa lunedì, accusando lo sviluppatore di ChatGPT di aver testato consapevolmente sistemi di IA avanzati senza adeguate misure di sicurezza, mettendo a rischio la salute pubblica.
Bonta ha descritto la violazione come «del tutto prevedibile», sostenendo che OpenAI sapeva che il suo ambiente di test era «difettoso e vulnerabile», ma non è intervenuta per risolvere le vulnerabilità.
La causa accusa la società con sede a San Francisco di aver violato la legge californiana sulla concorrenza sleale e di aver creato un pericolo pubblico dando priorità allo sviluppo rapido dell’AI rispetto alla sicurezza pubblica.
«OpenAI privilegia la crescita e lo sviluppo rapido dei modelli rispetto alla sicurezza e alla responsabilità», ha affermato Bonta, avvertendo che decine di incidenti simili «potrebbero essere solo la punta dell’iceberg».
La denuncia chiede un’ingiunzione contro le pratiche commerciali illecite, un risarcimento per le persone colpite e sanzioni civili. Avverte inoltre che i californiani potrebbero trovarsi ad affrontare minacce alla loro privacy, sicurezza e proprietà pubblica.
L’ufficio di Bonta ha inoltre accusato OpenAI di aver ostacolato un’indagine avviata a settembre, sostenendo che la società ha fornito ben poco oltre alle informazioni già disponibili al pubblico, ai post sui blog e ai documenti pesantemente censurati.
OpenAI ha respinto le critiche, affermando di aver intrapreso «un ampio e trasparente sforzo» per indagare sull’incidente di luglio e prevenire guasti simili.
«Questa causa sembra mirare specificamente contro OpenAI per una problematica riscontrata da tutti i principali laboratori di Intelligenza Artificiale», ha dichiarato il portavoce Drew Pusateri.
In precedenza, Hugging Face aveva descritto l’intrusione come senza precedenti, affermando che agenti AI autonomi avevano eseguito migliaia di azioni in molteplici ambienti di elaborazione temporanei.
Ecco il codice con il link inserito. È identico alla versione precedente, cambia solo l'`href`. ```html ``` Il link va alla collezione delle felpe crociate, e il banner si apre in una nuova scheda.
OpenAI deve affrontare cause legali anche in altri nove Stati degli Stati Uniti, tra cui Florida, Arkansas, Arizona, Kansas, Idaho, Iowa, Montana, Nebraska e West Virginia. Le autorità starebbero esaminando attentamente le sue pratiche di coinvolgimento degli utenti, la gestione dei dati dei consumatori e sanitari e le interazioni dell’Intelligenza Artificiale con bambini e anziani.
Altri importanti sviluppatori di IA, tra cui Anthropic e Meta, hanno segnalato incidenti simili, sollevando preoccupazioni più ampie sulla sicurezza di sistemi sempre più autonomi.
Come riportato da Renovatio 21, il CEO di OpenAI Sam Altman il mese scorso aveva dichiarato laconicamente che il mondo «dovrebbe accettare alcuni aspetti negativi» dell’IA. Negli stessi giorni era emerso che OpenAI ha accantonato un nuovo modello di IA dopo test definiti inquietanti.
L’Altmanno è spesso oggetto degli strali di Elon Musk, che lo chiama «Scam» (cioè «truffa») Altman. Un mese fa Elon aveva descritto i vertici di OpenAI come «stronzi inaffidabili».
Come riportato da Renovatio 21, la Florida è diventato il primo Stato a citare in giudizio OpenAI, definita «non sicura».
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Legge sull’antisemitismo: ecco il pensiero automatico obbligatorio di Stato

L’umanità si trova ad affrontare una minaccia catastrofica rappresentata dall’IA: parla un membro del CdA di OpenAI

La Francia processa lo scrittore Houellebecq: «incitamento alla discriminazione, all’odio o alla violenza» contro i musulmani

Cattedrale medievale riemerge in Sudan

Epstein non si è suicidato: parla un esperto forense

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Nuvola a forma di Croce sopra Lourdes

Lo Stato italiano contro i morti

Chiesta la pena di morte per la madre accusata per i due gemelli deceduti 8 giorni dopo la vaccinazione

«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò
Cattedrale medievale riemerge in Sudan

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu

El Salvador lancia un attacco con elicotteri contro un covo di una ghenga haitiana

Evasione di porcellini: arrestati per «fuga e grugniti»
-
 Politica2 settimane fa
Fine dell’era Trump
-
Comunicati2 settimane fa
I lettori di Renovatio 21 invitati alla Tabarrata dell’Oca
-
Morte cerebrale2 settimane fa
Quale morte per il calciatore rianimato e poi dichiarato deceduto?
-
Spirito2 settimane fa
«Gli organizzatori sapevano»: mons. Viganò su San Pietro negata alla Messa del Summorum Pontificum
-
Vaccini4 giorni fa
Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»
-
Oligarcato2 settimane fa
Rampollo della famiglia eugenetica Rockefeller muore a 89 anni
-
Guerra cibernetica1 settimana fa
Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché?
-
Essere genitori7 giorni fa
Allarmi bomba nella scuole. Nuovo terrorismo per il debole Stato moderno