Intelligenza Artificiale
Pokemon Go ha mappato il mondo per l’AI

Milioni di giocatori che hanno trascorso anni a scansionare punti di riferimento mentre inseguivano creature digitali in Pokemon Go hanno inconsapevolmente contribuito a costruire uno dei più grandi dataset visivi del mondo reale della storia, che ora viene utilizzato per alimentare un servizio di consegna automatizzato.
Rilasciato nel 2016 dalla società statunitense Niantic, Pokemon Go è stato uno dei primi giochi di realtà aumentata di grande successo. Utilizzava la fotocamera e il GPS degli smartphone dei giocatori per sovrapporre creature digitali a luoghi reali, spingendo milioni di persone a riversarsi in parchi, strade e monumenti alla ricerca dei personaggi.
A poche settimane dal lancio, il gioco è diventato un fenomeno globale, venendo scaricato oltre 500 milioni di volte e raggiungendo un picco di 232 milioni di giocatori mensili.
Sostieni Renovatio 21
Il mese scorso, Niantic Spatial, una società di mappatura incentrata sull’intelligenza artificiale nata da uno spin-off dello sviluppatore del gioco, ha annunciato una partnership con Coco Robotics per potenziare le sue flotte di consegna autonome utilizzando oltre 30 miliardi di immagini catturate dai giocatori di Pokémon Go in quasi un decennio, creando una mappa degli ambienti urbani precisa al centimetro.
«A quanto pare, far correre Pikachu in modo realistico e far muovere il robot di Coco in modo sicuro e preciso nel mondo sono in realtà lo stesso problema», ha dichiarato la scorsa settimana John Hanke, CEO di Niantic Spatial, alla MIT Technology Review, aggiungendo che l’azienda ha oltre un milione di posizioni in tutto il mondo «dove possiamo localizzarti con precisione».
Secondo un sondaggio, gli americani sono preoccupati per l’intelligenza artificiale nel contesto della crisi del costo della vita. Coco Robotics gestisce circa 1.000 robot per le consegne tra Los Angeles, Chicago e Miami negli Stati Uniti e recentemente si è espansa a Helsinki, in Finlandia.
Alcuni critici hanno sollevato preoccupazioni sul fatto che i giocatori di Pokémon Go stessero di fatto svolgendo lavoro non retribuito per un’azienda di intelligenza artificiale, contribuendo così allo sviluppo di un massiccio strumento di sorveglianza. Niantic, tuttavia, ha sottolineato che la scansione degli ambienti è sempre stata facoltativa e che i dati non sono collegati agli account dei giocatori.
Sebbene Pokémon Go fosse popolare anche in Russia, con diversi milioni di giocatori solo a Mosca, Niantic lo ha ritirato dal mercato russo e bielorusso in seguito all’escalation del conflitto in Ucraina nel 2022.
Prima di allora, tuttavia, il gioco aveva sollevato numerose preoccupazioni in materia di sicurezza, con i funzionari russi che avevano avvertito che le funzionalità di geolocalizzazione dell’app avrebbero potuto essere sfruttate per la raccolta di informazioni. Un generale in pensione del Servizio di sicurezza federale (FSB) ha descritto l’app come «un reclutamento basato sulla propria volontà personale e senza alcuna coercizione».
Negli anni 2000, si diffuse nel mondo arabo e musulmano una teoria del complotto che sosteneva che i Pokomon fossero parte di un piano sionista per indottrinare i bambini e allontanarli dall’Islam. Tale leggenda metropolitana portò a bandi ufficiali e fatwa (editti religiosi) in diversi pPesi, tra cui l’Arabia Saudita e l’Egitto.
Le accuse principali si basavano su interpretazioni forzate dei nomi e dei simboli del gioco: si diceva che «Pokémon» significasse «Non c’è Dio nell’universo» in giapponese (mentre è la contrazione di Pocket Monsters). Si sosteneva inoltre che il nome di Pikachu significasse «Sono ebreo».
I religiosi mussulmani lamentavano inoltre che molte carte da gioco presentavano simboli grafici simili a croci o stelle a sei punte. La Stella di David fu interpretata come prova del coinvolgimento del sionismo e della massoneria per promuovere il giudaismo. Inoltre il concetto di «evoluzione» proprio della creatura pokemona fu visto da alcuni leader religiosi come una promozione del darwinismo, considerato contrario alla creazione divina descritta nel Corano.
Vi è da dire anche che poiché il gioco di carte collezionabili si basa sul possesso di carte rare e su scambi che ricordano le scommesse, fu accusato di promuovere il maisir (gioco d’azzardo), che è proibito dall’Islammo.
Aiuta Renovatio 21
Di conseguenza, nel 2001, il Gran Muftì dell’Arabia Saudita emise una fatwa che vietava il franchise della Nintendo, portando al sequestro di giochi e merchandising in tutto il Regno dei Saud. Anche in Qatar e negli Emirati Arabi Uniti sorsero preoccupazioni simili, sebbene meno radicali.
Nel corso degli anni, queste teorie sono in gran parte svanite con la globalizzazione e il successo di Pokemon GO, che è diventato popolarissimo anche in Medio Oriente, spingendo le autorità religiose a concentrarsi più sui rischi legati alla sicurezza (GPS) che su complotti etimologici.
Tali rischi ora si sembrano avverati.
Iscriviti alla Newslettera di Renovatio 21
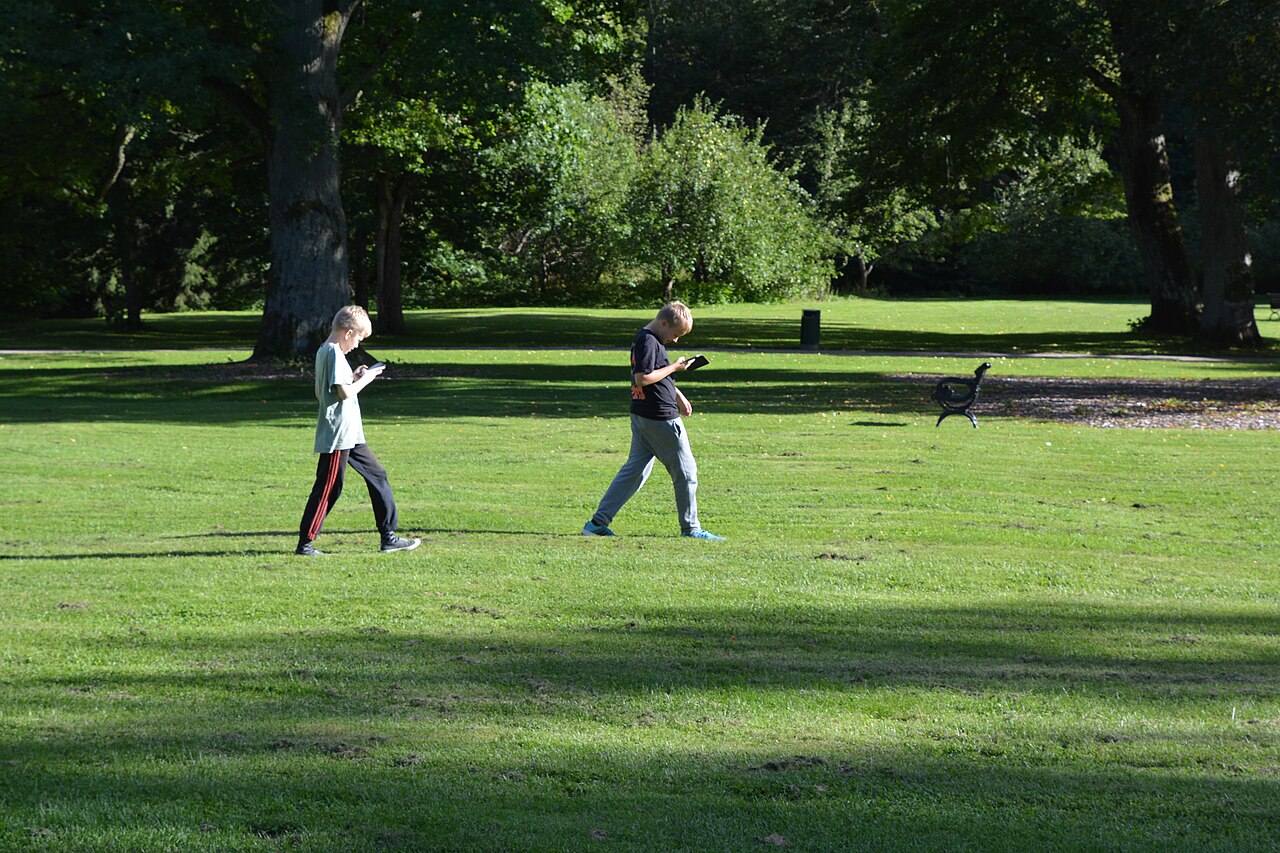
Immagine di Bengt Oberger via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 4.0 International
Iscriviti alla Newslettera di Renovatio 21
Intelligenza Artificiale
L’umanità si trova ad affrontare una minaccia catastrofica rappresentata dall’IA: parla un membro del CdA di OpenAI
Paul Christiano, componente del consiglio di amministrazione di OpenAI, ha segnalato il rischio che l’Intelligenza Artificiale possa sottrarsi al controllo umano nel corso dei prossimi tre anni, con la possibilità di provocare un elevato numero di vittime.
Nel corso dell’intervento di martedì alle Hinton Lectures di Toronto ha sottolineato che sistemi di IA «sovrumani» sempre più potenti potrebbero superare la capacità dell’umanità di comprendere, prevedere o controllare il proprio comportamento.
«Se un sistema di IA fa cose che non vogliamo, può nascondere il fatto che le sta facendo e può naturalmente cercare di creare confusione ed evitare di essere ritenuto responsabile», ha affermato. Ha inoltre osservato che gli esseri umani potrebbero incontrare difficoltà nel prevedere le conseguenze derivanti dal seguire i consigli prodotti dall’IA.
In un intervento distinto tenuto lunedì, Christiano ha avvertito che l’AIpotrebbe assumere il controllo del pianeta entro tre anni, causando potenzialmente la morte di un gran numero di persone sia durante un’eventuale presa di potere sia in seguito, qualora gli esseri umani perdessero la capacità di mantenere un ambiente abitabile.
«Credo che per la maggior parte delle persone in questa stanza, la causa più probabile della loro morte sia un incidente legato all’Intelligenza Artificiale», ha dichiarato.
Christiano, entrato a settembre nel consiglio di amministrazione e nel comitato per la sicurezza della Fondazione OpenAI, ha fatto riferimento a un episodio in cui alcuni agenti di intelligenza artificiale avrebbero aggirato le restrizioni di sicurezza durante test aziendali, ottenendo accesso non autorizzato all’infrastruttura di ricerca di OpenAI e a Hugging Face.
Sebbene OpenAI abbia adottato un quadro di riferimento per affrontare le minacce informatiche e il rischio di perdere il controllo sui sistemi avanzati, Christiano ha giudicato ancora inadeguate le misure di sicurezza esistenti.
Gli avvertimenti sono arrivati nel momento in cui governi e importanti sviluppatori di Intelligenza Artificiale, tra cui OpenAI, Microsoft e Anthropic, hanno firmato a Parigi una dichiarazione volontaria sulla sicurezza. L’accordo prevede una maggiore supervisione e meccanismi di arresto di emergenza, ma non stabilisce scadenze vincolanti né sanzioni e non attribuisce ai governi poteri aggiuntivi per interrompere sistemi di IA pericolosi.
CeSIA, l’organizzazione per la sicurezza dell’IA firmataria della dichiarazione, ha chiesto che le autorità siano autorizzate a sospendere sviluppo e implementazione dell’IA quando i rischi diventano inaccettabili.
Parallelamente Maxime Fournes, responsabile di PauseAI, una campagna che mira a fermare lo sviluppo dell’IA avanzata fino a quando non sarà possibile garantirne la sicurezza, ha avvertito che questa tecnologia potrebbe paralizzare sistemi bancari, reti di comunicazione e altre infrastrutture critiche attraverso attacchi informatici devastanti.
In un’intervista rilasciata ad Anadolu lunedì, Fournes ha stimato una probabilità del 50 % di una grave catastrofe informatica legata all’Intelligenza Artificiale entro il prossimo anno, a meno che non vengano intraprese azioni urgenti. «Si tratta di una minaccia catastrofica globale, qualcosa che potrebbe riportarci molto rapidamente al Medioevo se dovesse iniziare a verificarsi», ha avvertito.
Gli avvertimenti giungono in seguito a ripetute rivelazioni di agenti di Intelligenza Artificiale che agiscono al di fuori delle istruzioni degli sviluppatori. A luglio OpenAI ha segnalato che i suoi agenti erano sfuggiti agli ambienti di test con restrizioni e avevano avuto accesso ai sistemi di Hugging Face, un archivio online di modelli e set di dati di IA. Da allora l’azienda ha limitato l’accesso a Internet durante l’addestramento dei suoi modelli più potenti.
A fine estate si parlava di un raddoppio di casi di AI fuori controllo, che hanno coinvolto tutte le grandi aziende Big Tech, compresa Facebook-Meta, che ha affermato che la sua IA era impazzita. Anche Anthropic ha parlato di almeno tre attacchi informatici «non intenzionali» causati dalla sua Agentic AI.
Come riportato da Renovatio 21 nelle ultime settimane è emerso con chiarezza che l’IA riesce a prendere di mira persone reali durante i test, e probabilmente non solo.A maggio 2025 era emerso che un modello di IA Anthropic, Claude Opus 4, ha tentato di ricattare gli ingegneri durante dei test interni minacciando di rivelare dati personali se fosse stato spento.
I casi di comportamento diabolico dei bot IA oramai non si contano più. Le macchine che mentono e minacciano sono all’ordine del giorno, così come stralunate dichiarazioni d’amore agli utenti.
Come riportato da Renovatio 21, a luglio il direttore della CIA John Ratcliffe ha affermato che gli strumenti cibernetici basati sull’IA possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Negli stessi giorni, le agenzie di sicurezza informatica di Five Eyes, l’unione internazionale dei Paesi anglofoni per lo spionaggio, hanno dichiarato che modelli avanzati di Intelligenza Artificiale potrebbero presto fornire agli hacker la capacità di paralizzare governi, aziende e sistemi critici. In pratica saremmo «a pochi mesi di distanza» dallo scenario in cui interi governi di nazioni terrestri possono essere rovesciati dall’AI.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Elon Musk: andare in orbita costerà meno di 1000 dollari a persona

Studio condotto su 14.000 bambini collega la vaccinazione a tassi più elevati di malattie croniche

«Siamo un Paese cristiano»: la premier socialista danese contro la «sostituzione demografica su larga scala»

Mons. Viganò: «la Messa di sempre non ha bisogno di permessi»

Zelens’kyj chiede all’UE 115 miliardi di euro

Caos per l’emendamento sul reintegro dei medici definiti «no-vax». Intervista al dottor Dario Giacomini

Nuvola a forma di Croce sopra Lourdes

«Il Nome è di Dio, il Numero è del suo avversario»: profonda omelia di Ognissanti di mons. Viganò

Lo Stato italiano contro i morti

Gates e Bourla sotto processo nei Paesi Bassi, accusati del piano del «Grande Reset» nell’ambito dell’udienza sui danni da vaccino

Partita nell’Isola di Natale la migrazione annuale dei granchi rossi

Geyser erutta rifiuti sopra Los Angeles: video

Cattedrale medievale riemerge in Sudan

SpaceX aggancia la navicella spaziale Starship con bracci meccanici giganti Mechazilla

Migliaia di manifestanti chiedono la liberazione di Calin Georgescu
-
 Vaccini1 settimana fa
Vaccino antinfluenzale mRNA Moderna, gli esperti chiedono la sospensione: «il rischio supera di gran lunga il beneficio»
-
Guerra cibernetica2 settimane fa
Ciberattacco contro le banche del sangue. Chi lo sta facendo? Perché?
-
Essere genitori1 settimana fa
Allarmi bomba nella scuole. Nuovo terrorismo per il debole Stato moderno
-
Storia1 settimana fa
Storia dei vampiri delle Venezie
-
Gender2 settimane fa
I Macron denunziano nuovamente Candace Owens per l’accusa a Brigitta di essere un maschio
-
Spirito2 settimane fa
La gerarchia sinodale ama l’errore: omelia nella festa di San Carlo Borromeo di mons. Viganò
-
Animali2 settimane fa
Evasione di porcellini: arrestati per «fuga e grugniti»
-
Famiglia2 settimane fa
Cittadina consente ai gruppi poliamorosi di registrarsi come «partner domestici»