Guerra cibernetica
Il presidente della Colombia Petro accusa Israele di aver hackerato le elezioni

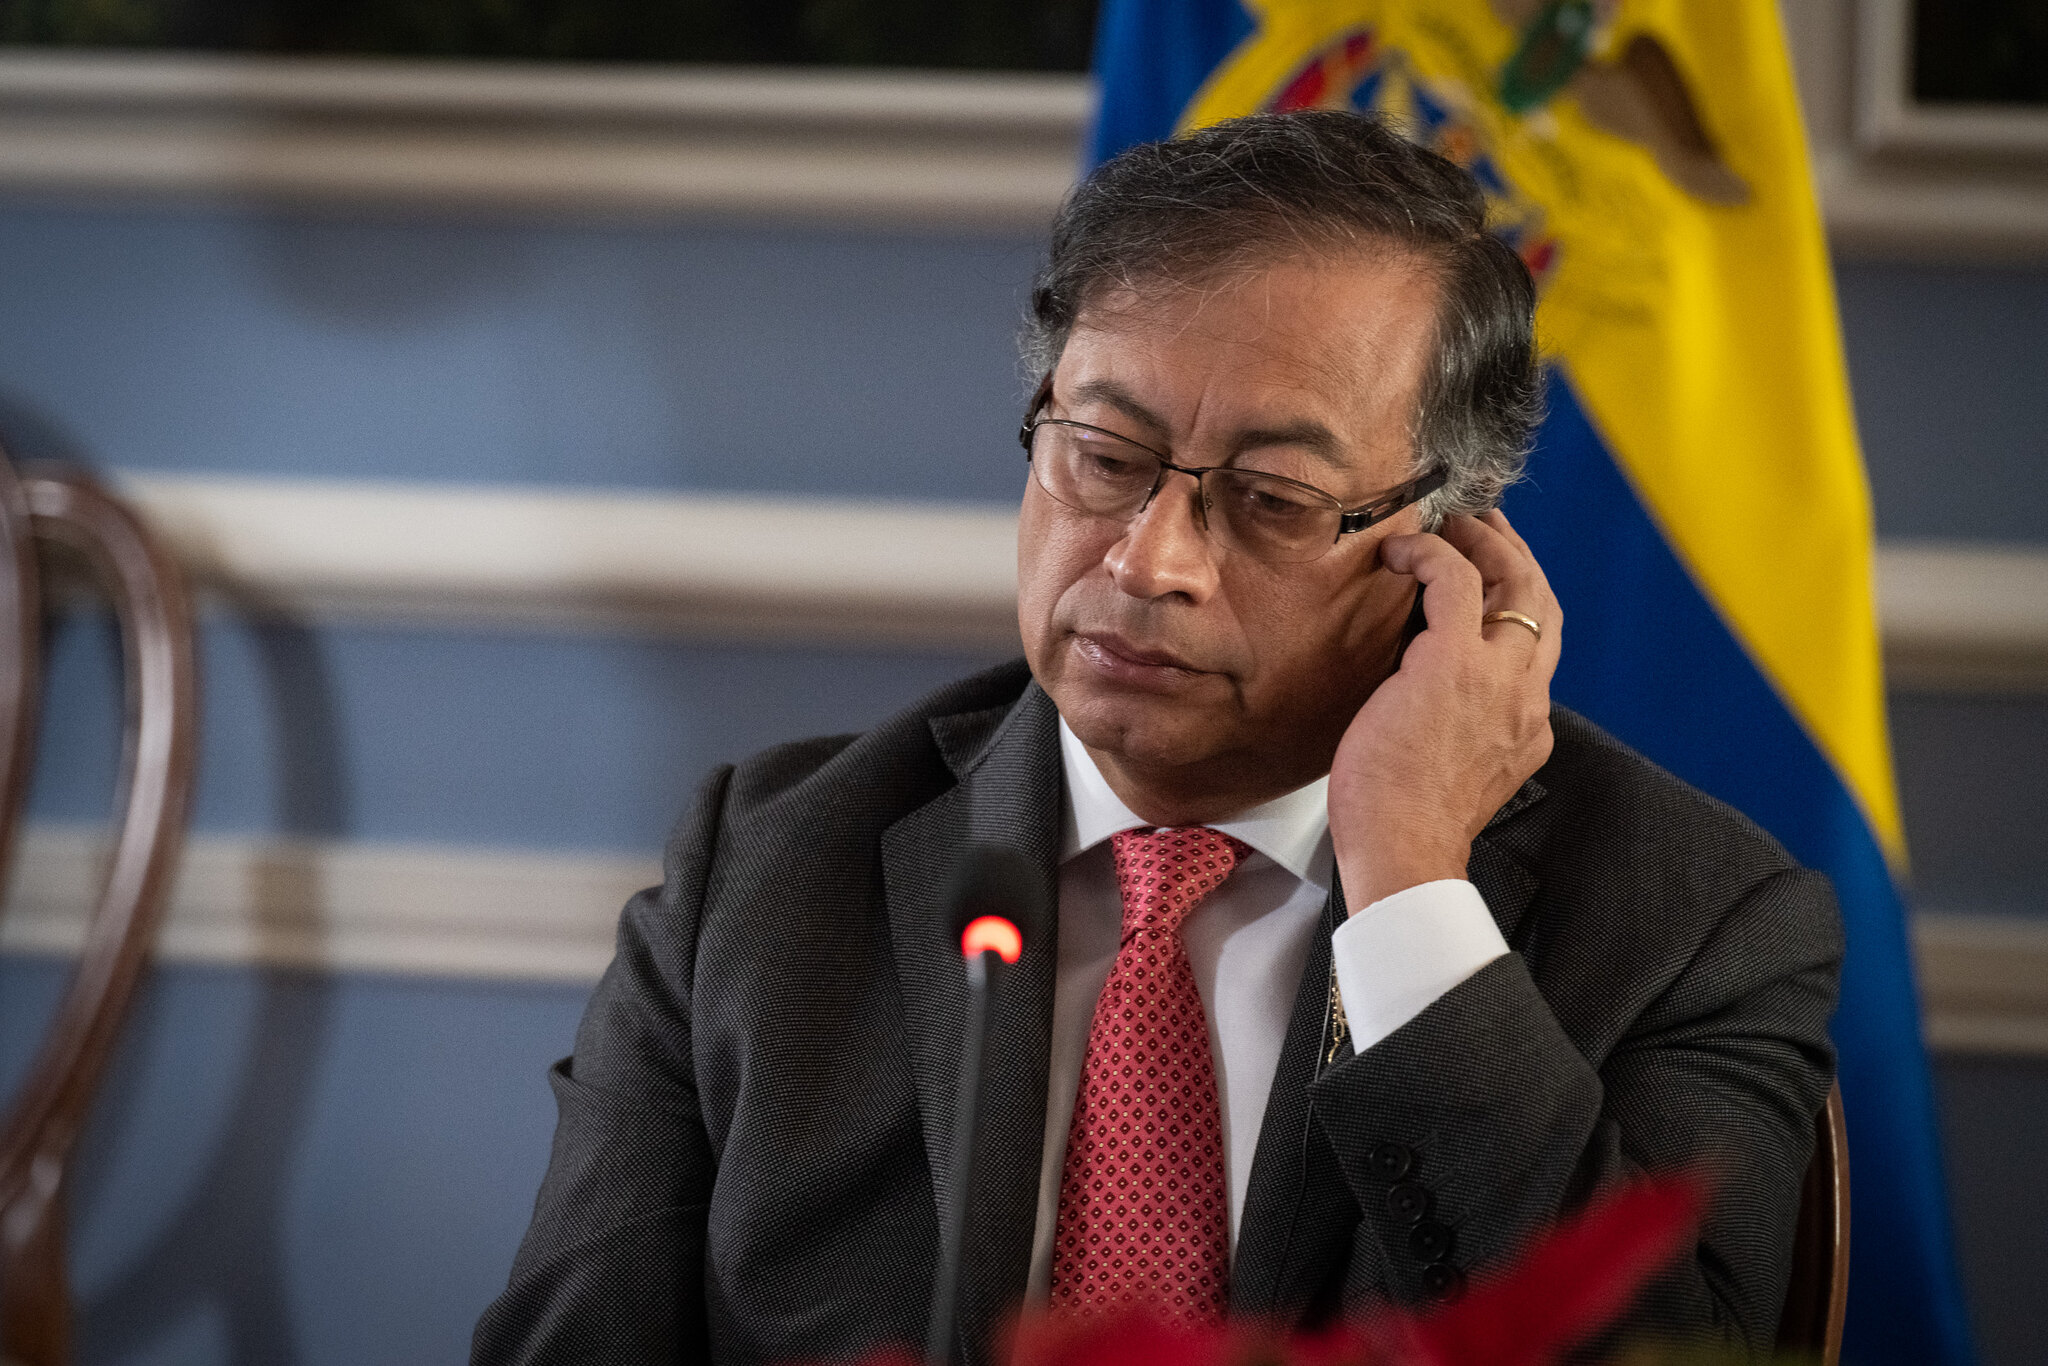
Il presidente colombiano uscente Gustavo Petro ha accusato Israele di aver hackerato le elezioni presidenziali, sostenendo che le modifiche ai server elettorali abbiano consentito a soggetti esterni di manipolare i dati di voto.
Il Petro ha rilasciato queste dichiarazioni dopo che il candidato di destra Abelardo De La Espriella ha vinto le elezioni presidenziali di domenica con un margine ristretto, secondo i risultati preliminari, sconfiggendo il senatore di sinistra Ivan Cepeda e segnando un allontanamento dalle politiche progressiste di Petro.
Con quasi tutti i voti scrutinati, De La Espriella ha ottenuto il 49,66% dei consensi contro il 48,70% di Cepeda, secondo i dati del Registro Nazionale. L’avvocato e imprenditore quarantasettenne, che ha ricevuto l’appoggio del presidente statunitense Donald Trump, ha basato la sua campagna sulla promessa di reprimere la criminalità, porre fine ai colloqui di pace con i gruppi armati e ripristinare i rapporti con Israele dopo l’interruzione delle relazioni diplomatiche da parte del Petro.
Il presidente colombiano, da tempo critico nei confronti delle potenze occidentali, ha accusato gli Stati Uniti di perpetuare la disuguaglianza globale e ha definito la campagna militare israeliana a Gaza un «genocidio».
Iscriviti alla Newslettera di Renovatio 21
In un post pubblicato domenica su X, Petro ha sostenuto di aver avvertito della vulnerabilità del software elettorale sviluppato dai fratelli Bautista, citando una sentenza del Consiglio di Stato colombiano del 2018, e di aver chiesto che venisse sostituito con un software di proprietà pubblica e sottoposto a una verifica indipendente.
Il Petro ha affermato che vi erano prove del fatto che gli indirizzi IP di diversi server appartenenti al Registro Nazionale colombiano fossero stati modificati, il che, a suo dire, indica che il software è stato violato e che «altri hanno inserito dati per i seggi elettorali e i centri di votazione».
«L’unica entità al mondo in grado di farlo è lo Stato di Israele», ha aggiunto, dichiarando che avrebbe fornito ai giudici i dettagli dei server presumibilmente alterati e ha chiesto un riconteggio completo e un’indagine sulle vulnerabilità del software elettorale.
De La Espriella, che si è battuto per legami più stretti con Washington, ha già ricevuto le congratulazioni di Trump e del Segretario di Stato americano Marco Rubio. Si è impegnato a ripristinare le relazioni diplomatiche con Israele e ad aprire un’ambasciata colombiana a Gerusalemme, annullando la decisione di Petro di interrompere i rapporti.
Il ministro degli Esteri israeliano Gideon Sa’ar si è congratulato con De La Espriella per la sua «impressionante vittoria» e ha affermato che Israele auspica un rafforzamento dei legami bilaterali.
Gli stretti legami tra De La Espriella e Israele sono stati evidenti durante tutta la sua campagna elettorale. In un incontro con Sa’ar a novembre, De La Espriella ha affermato che «un’alleanza strategica con lo Stato di Israele e il governo degli Stati Uniti non solo ci renderà più forti, ma ci collocherà dalla parte giusta della storia».
La Colombia di Petro aveva rotto i rapporti con Israele nel 2024.
In Sud America Israele sembra godere del favore parossistico – definito «chiaro ed inflessibile sostegno» – del presidente argentino Milei, uomo consigliato da rabbini che sarebbe in procinto di «convertirsi» al giudaismo, che ha addirittura fatto partecipare l’ambasciatore israeliano ad un gabinetto di crisi del governo di Buenos Aires, destando scandalo nella comunità diplomatica del suo Paese.
Come riportato da Renovatio 21, il mese scorso il Milei ha definito il presidente colombiano Petro «assassino terrorista», provocando così l’espulsione di tutti i diplomatici argentini da Bogotá.
Iscriviti alla Newslettera di Renovatio 21
Immagine di pubblico dominio CC0 via Flickr
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
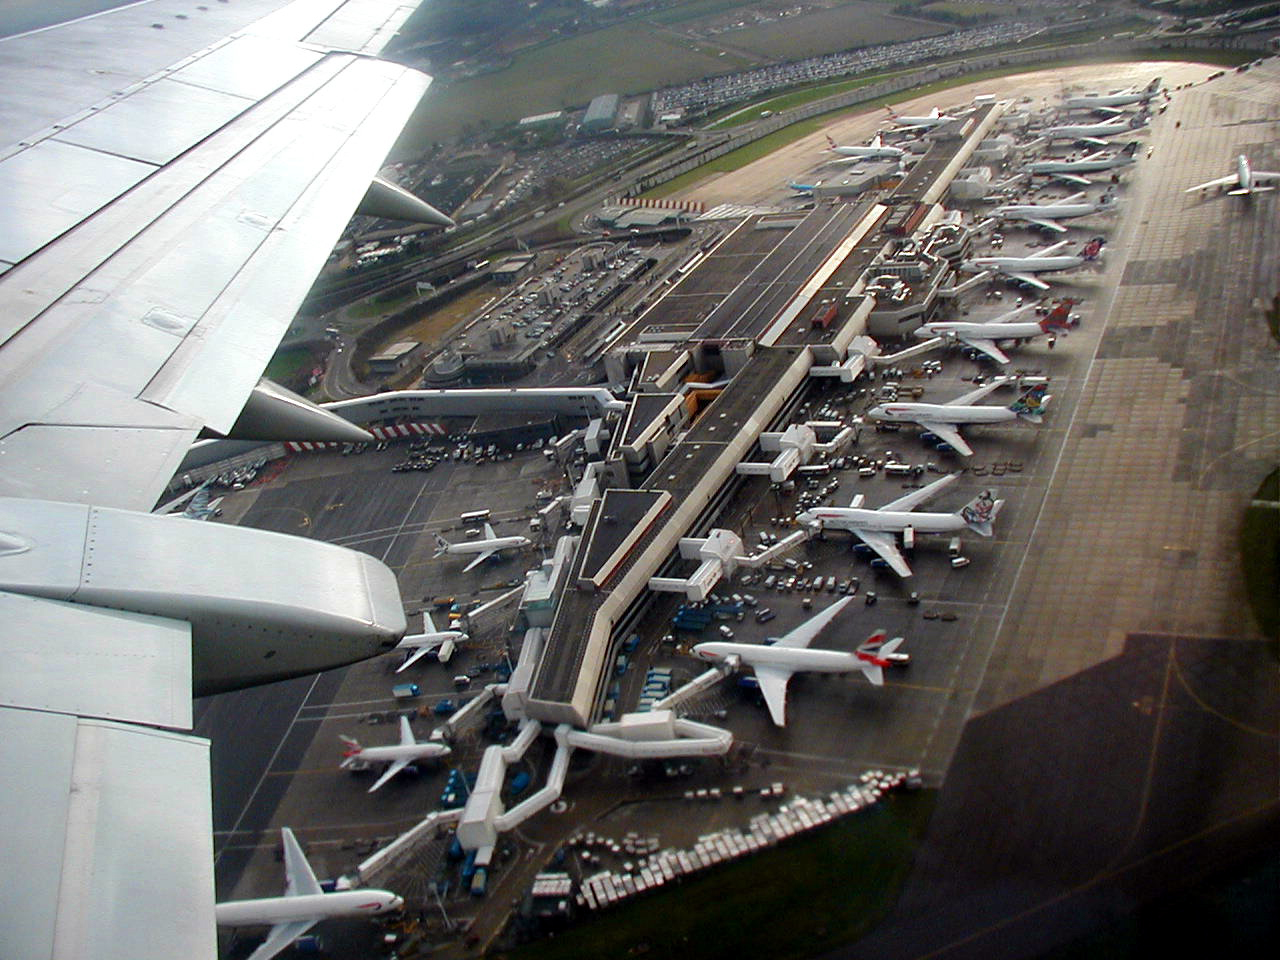
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic
Guerra cibernetica
L’FBI rivela: hacker cinesi hanno penetrato la NASA, la Fed, il dipartimento di Giustizia e il Senato USA
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Torna Chunk, l’orso ciccione

Agente IA OpenAI pubblica su internet foto degli utenti di ChatGPT

Volkswagen richiama 4 milioni di auto per problemi di sicurezza

Tolkien sarà onorato all’Abbazia di Westminster

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

Sì, vogliamo i funerali di Stato per Emma Bonino

Lo Stato Moloch, l’italiano cattivo e i sanitari che ballano. La tragedia della bambina «no-vax» di Palermo

Morte a Venezia. E inferno sulla Terra senza soprannaturale

I dati sulla mortalità rivelano «segnali di allarme allarmanti» in seguito alla campagna di vaccinazione contro il COVID

Don Pagliarani: «abbiamo detto la verità al Papa» prima delle consacrazioni FSSPX

UFO avvistato sopra Teheran

Kiev attacca Mosca durante le elezioni: sciame di droni «senza precedenti»

Esplosioni nella capitale saudita

Scene di caos e violenza nella Ceuta invasa dagli immigrati
-
 Vaccini2 settimane fa
Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi
-
Pensiero1 settimana fa
La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto
-
Politica2 settimane fa
Il principe Ranucci e i grembiuletti rossi: favola dell’estate
-
Sorveglianza2 settimane fa
I televisori LG ti spiano anche da spenti
-
Intelligence2 settimane fa
I sei mostri dei fratelli Dulles
-
Oligarcato1 settimana fa
Bill Gates ha usato i fondi destinati ai vaccini per fare pressione sui governi: parla Angela Merkel
-
Pensiero4 giorni fa
L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa
-
Pensiero1 settimana fa
L’Italia e il buco nero: discorso per Emma Bonino