Guerra cibernetica
Hacker legati a Israele rivendicano un attacco informatico contro i benzinai in Iran

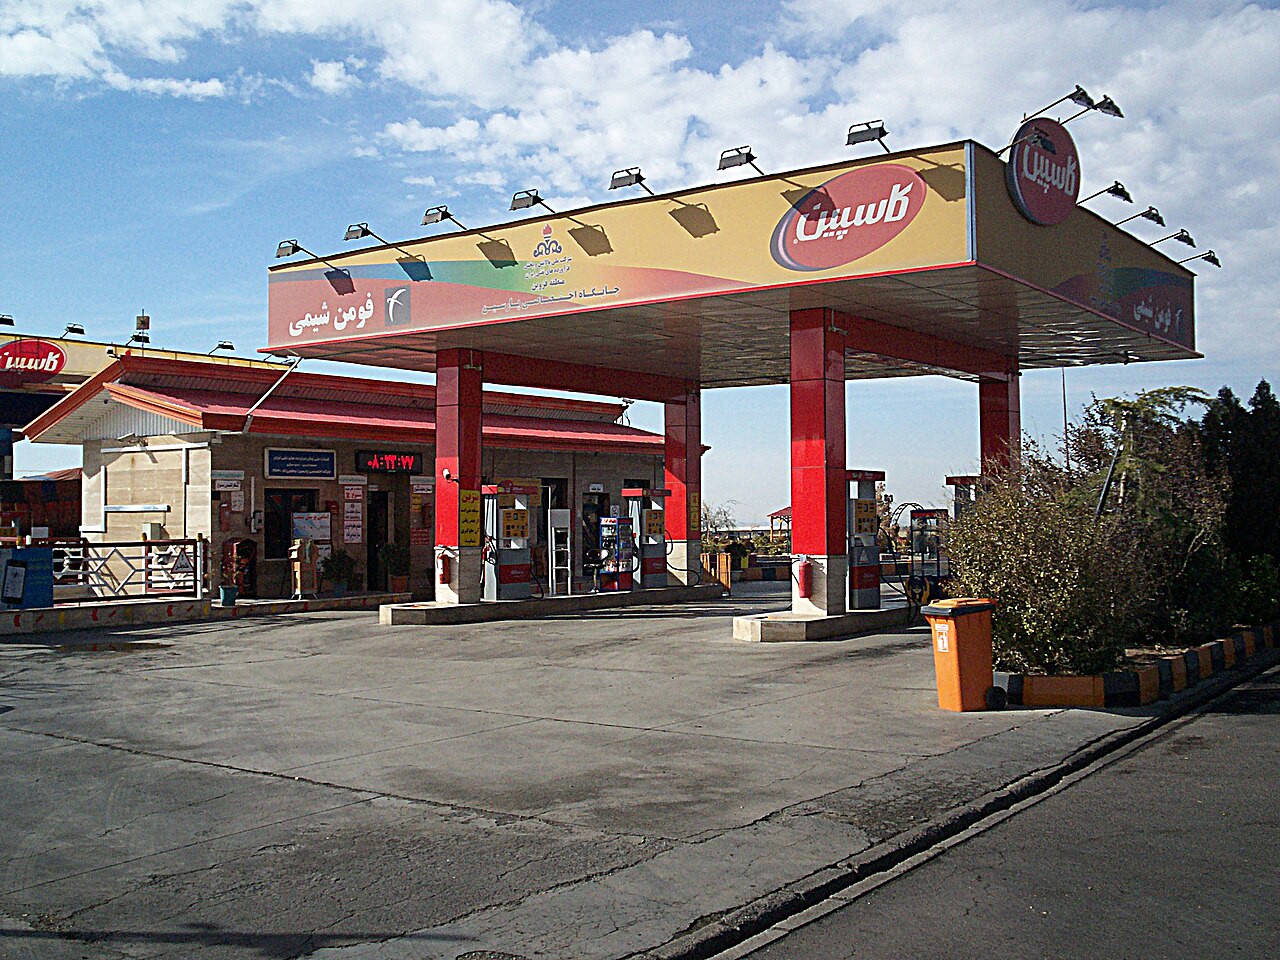
Un gruppo di hacker ampiamente segnalato come legato a Israele si è assunto la responsabilità di un attacco informatico che lunedì ha paralizzato la rete iraniana di carburante per i consumatori.
Secondo Reuters, citando il ministro del Petrolio iraniano, Javad Owji, circa il 70% delle stazioni di servizio della Repubblica Islamica sono state colpite da interruzioni del servizio a causa dell’attacco informatico. Secondo quanto riferito, l’interruzione ha costretto molte stazioni di servizio a operare manualmente, provocando lunghe file di auto e folle inferocite.
Un gruppo chiamato Gonjeshke Darande, o «Passero predatore» in persiano, ha affermato di essere dietro l’attacco in un post sulla piattaforma di social media X.
(1/2) ما گروه "گنجشک درنده" بار دیگر سیستم سوخت رسانی ملی رژیم جمهوری اسلامی را هدف حمله سایبری قرار دادیم.
خامنه ای! همانطور که قبلا تذکر دادیم در مقابل تحریکات شرورانه تو در منطقه عکس العمل نشان خواهیم داد.— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
گوشه کوچکی از اثبات فعالیت ما در شبکه:
– شناسه ایستگاه های سوخت
– اطلاعات سیستمهای پرداخت
– چند عکس از لحظاتی که داخل شبکه بودیم
– شبکه اصلی روابط مدیریت ایستگاه سوختبرای کسب اطلاعات بیشتر به کانال تلگرام ما مراجعه کنید: https://t.co/J7QViTA3OX pic.twitter.com/GNpjPDuvRH
— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
«Noi, Gonjeshke Darande, oggi abbiamo effettuato un altro attacco informatico, distruggendo la maggior parte delle pompe di benzina in tutto l’Iran. Questo attacco informatico arriva in risposta all’aggressione della Repubblica islamica e dei suoi delegati nella regione», si legge nel post.
Sostieni Renovatio 21
Gli hacker affermano di aver avvertito i servizi di emergenza iraniani prima dell’attacco informatico di ridurre al minimo i danni ai civili.
(1/2) As in our previous operations, this cyberattack was conducted in a controlled manner while taking measures to limit potential damage to emergency services. pic.twitter.com/vkgpGat85J
— Gonjeshke Darande (@darandegonjeshk) December 18, 2023
«Come nelle nostre operazioni precedenti, questo attacco informatico è stato condotto in modo controllato adottando misure per limitare potenziali danni ai servizi di emergenza», hanno scritto gli hacker.
«Abbiamo inviato avvisi ai servizi di emergenza in tutto il Paese prima dell’inizio dell’operazione e ci siamo assicurati che una parte delle stazioni di servizio in tutto il Paese rimanessero illese per lo stesso motivo, nonostante il nostro accesso e la nostra capacità di interrompere completamente il loro funzionamento».
Il gruppo si è rivolto anche al leader iraniano, l’Ayatollah Ali Khamenei, in un post su X, «Khamenei, giocare con il fuoco ha un prezzo».
L’Iran è stato oggetto di numerosi attacchi informatici negli ultimi tempi. Secondo quanto riportato dai media statali, in passato il gruppo di hacker filo-israeliani aveva rivendicato attacchi informatici contro stazioni di servizio, reti ferroviarie e fabbriche di acciaio del Paese.
Nel frattempo, l’agenzia di protezione civile iraniana ha dichiarato lunedì che è in corso un’indagine mentre stanno ancora esaminando tutte le possibili cause dei disagi.
Non si tratta del primo attacco del genere che subisce l’Iran.
Come riportato da Renovatio 21, un attacco hacker aveva bloccato le stazioni di benzina di tutto l’Iran nell’autunno 2021. All’epoca, tuttavia, si disse che l’attacco cibernetico fosse «anonimo».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Farhad Mohammadi Majd via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 4.0 International
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

«Ya viene Giacarta»: la CIA in Indonesia

Faraoniche statue scoperte in Egitto

Sacerdote ucciso dalla caduta di un crocifisso durante la messa. Se fosse stato ad orientem si sarebbe salvato?

Il Cremlino: Kiev nelle «ultime manifestazioni di agonia»

L’ONU adotta la Dichiarazione sulla «Preparazione alle pandemie», ma gli Stati Uniti votano contro.

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

UFO avvistato sopra Teheran

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania

Drone inonda d’acqua cagnone ignaro. Sai che puzza poi

Il ministero dell’Istruzione albanese dato alle fiamme. Violenti disordini nel Paese
-
 Occulto2 settimane fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Essere genitori1 settimana fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura1 settimana fa
La guerra occulta oltre l’aborto
-
Epidemie2 settimane fa
Virus della peste fuggito da un laboratorio in Siberia?
-
Bizzarria2 settimane fa
Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI
-
Spirito2 settimane fa
Mons. Viganò: la fallacia del Concilio «letto alla luce della Tradizione»
-
Pensiero1 settimana fa
Papa Leone «medical dimension»
-
Predazione degli organi5 giorni fa
Trapianto di organi, prima la persuasione e poi l’obbligo?