Guerra cibernetica
Dopo l’attacco hacker ad Aeroflot, la Russia blocca Speedtest


L’autorità russa per i media e le comunicazioni, Roskomnadzor, ha bloccato lo strumento di misurazione delle prestazioni di Internet Speedtest, gestito dalla società statunitense Ookla, citando minacce all’infrastruttura digitale nazionale. La mossa segue l’attacco cibernetico agli aeroporti russi portato ad inizio settimana, con rivendicazioni di gruppi ucraini. Lo riporta la stampa russa.
In una dichiarazione rilasciata mercoledì, l’agenzia ha affermato che l’accesso al servizio è stato limitato «a causa di minacce identificate alla sicurezza della rete di comunicazione pubblica e del segmento russo di Internet».
Speedtest, una delle piattaforme di test della velocità di Internet più popolari al mondo, vanta milioni di utenti giornalieri. Roskomnadzor ha raccomandato agli utenti russi di passare a un’alternativa nazionale chiamata ProSet, sviluppata nell’ambito del più ampio impegno del Paese verso la sovranità digitale.
Le autorità russe hanno segnalato per la prima volta un potenziale divieto di Speedtest nell’ottobre 2024. All’epoca, l’autorità di regolamentazione aveva avvertito che il servizio avrebbe potuto essere bloccato se si fosse scoperto che comprometteva la stabilità, l’integrità o la sicurezza delle reti nazionali.
Il quotidiano russo Izvestia ha citato un rapporto del think tank industriale International Communications Academy (ICA), secondo cui Ookla potrebbe condividere i dati raccolti durante i test dell’infrastruttura digitale russa con le agenzie di intelligence statunitensi, aumentando così il rischio di attacchi informatici.
Sostieni Renovatio 21
La proposta dell’ICA di vietare il servizio è stata sostenuta sia dalla Duma di Stato che dal Servizio di sicurezza federale, ha osservato il giornale. Le preoccupazioni sono state riprese dal Centro di Monitoraggio e Gestione delle Reti di Comunicazione Pubblica, un ente subordinato al Roskomnadzor. «I dati raccolti dal servizio statunitense potrebbero essere utilizzati per pianificare, organizzare, condurre e valutare l’efficacia di attacchi alle reti di telecomunicazioni russe, nonché alle entità a esse collegate», ha dichiarato mercoledì il centro, come riportato dalla testata Vedomosti.
Le autorità russe hanno già multato Ookla due volte per violazione delle leggi sulla localizzazione dei dati. Nel luglio 2022, l’azienda con sede a Seattle è stata condannata a pagare 1 milione di rubli (circa 12.000 dollari) per non aver archiviato i dati personali degli utenti russi su server situati nel Paese. Una violazione ripetuta ha portato a una seconda, più consistente multa di 6 milioni di rubli (circa 64.500 dollari) nell’ottobre 2023.
Il divieto di Speedtest fa seguito a un grave attacco informatico alla compagnia aerea russa Aeroflot all’inizio di questa settimana, che ha interrotto le operazioni aeroportuali e causato ritardi diffusi ai voli.
Lunedì, alcuni hacker filo-ucraini hanno rivendicato la responsabilità di un attacco informatico su larga scala ad Aeroflot, sostenendo di aver distrutto l’infrastruttura IT interna della compagnia aerea russa e di averne bloccato le operazioni.
Aeroflot ha confermato gravi problemi tecnici, ma non ha rivelato l’entità esatta dei danni. La compagnia aerea ha cancellato o ritardato oltre 100 voli, con tratte in tutta la Russia e diverse destinazioni internazionali interessate.
I gruppi di hacker Silent Crow e Cyberpartisans BY hanno affermato di essere stati all’interno della rete aziendale di Aeroflot per oltre un anno. Affermano di aver scaricato oltre 20 terabyte di dati, compromesso tutti i sistemi critici e avuto accesso ai computer dei dipendenti, compresi quelli dei top manager. Affermano inoltre di aver distrutto circa 7.000 server fisici e virtuali.
In una dichiarazione, gli hacker hanno stimato che il ripristino potrebbe costare decine di milioni di dollari e hanno definito il danno «strategico».
In seguito all’annuncio, Aeroflot ha avvisato i passeggeri di problemi tecnici interni e ha affermato che erano probabili modifiche agli orari dei voli. Più tardi, la compagnia ha annunciato di aver cancellato 49 coppie di voli da Mosca, tra cui Minsk, Yerevan e Astana. Anche i voli operati da Rossiya e dalla compagnia aerea low cost Pobeda sono stati interessati.
L’attacco ha causato notevoli disagi negli aeroporti russi. A Sheremetyevo, dove ha sede Aeroflot, si sono formate grandi folle di passeggeri in cerca di aggiornamenti. La compagnia ha invitato i passeggeri a non recarsi in aeroporto se non in caso di necessità e ha affermato che la possibilità di effettuare una nuova prenotazione è attualmente disponibile solo per categorie limitate di passeggeri.
La Procura generale russa ha confermato che Aeroflot ha subito un attacco informatico e ha avviato un procedimento penale.
Il Cremlino ha definito la situazione allarmante. “La minaccia degli hacker rimane per tutte le grandi aziende che forniscono servizi al pubblico”, ha affermato il portavoce Demetrio Peskov. L’attacco avviene mentre gli aeroporti di Mosca sono già stati colpiti per mesi dall’attività dei droni ucraini, che ha ripetutamente costretto alla sospensione temporanea dei voli.
Iscriviti alla Newslettera di Renovatio 21
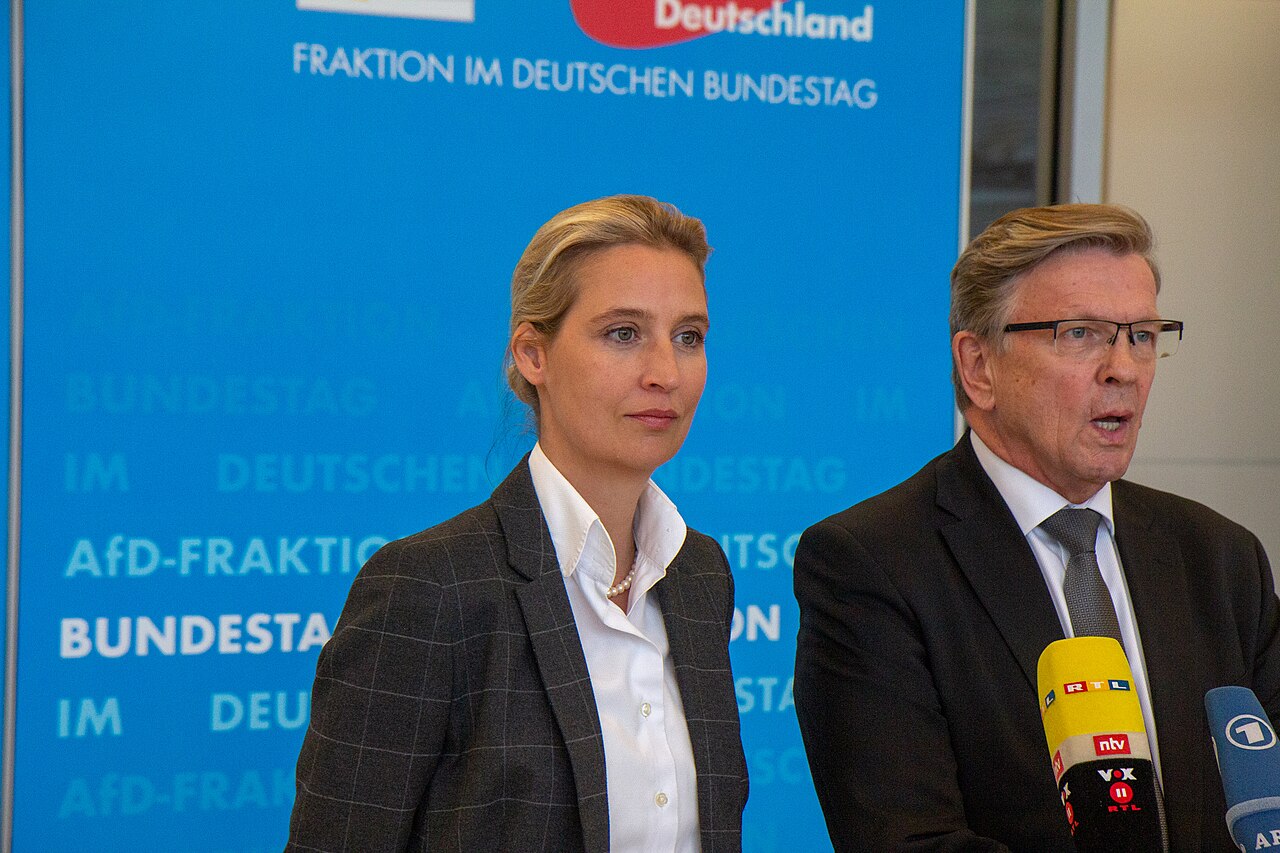
Immagine di MBH via Wikimedia pubblicata su licenza Creative Commons Attribution 4.0 Internationa
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
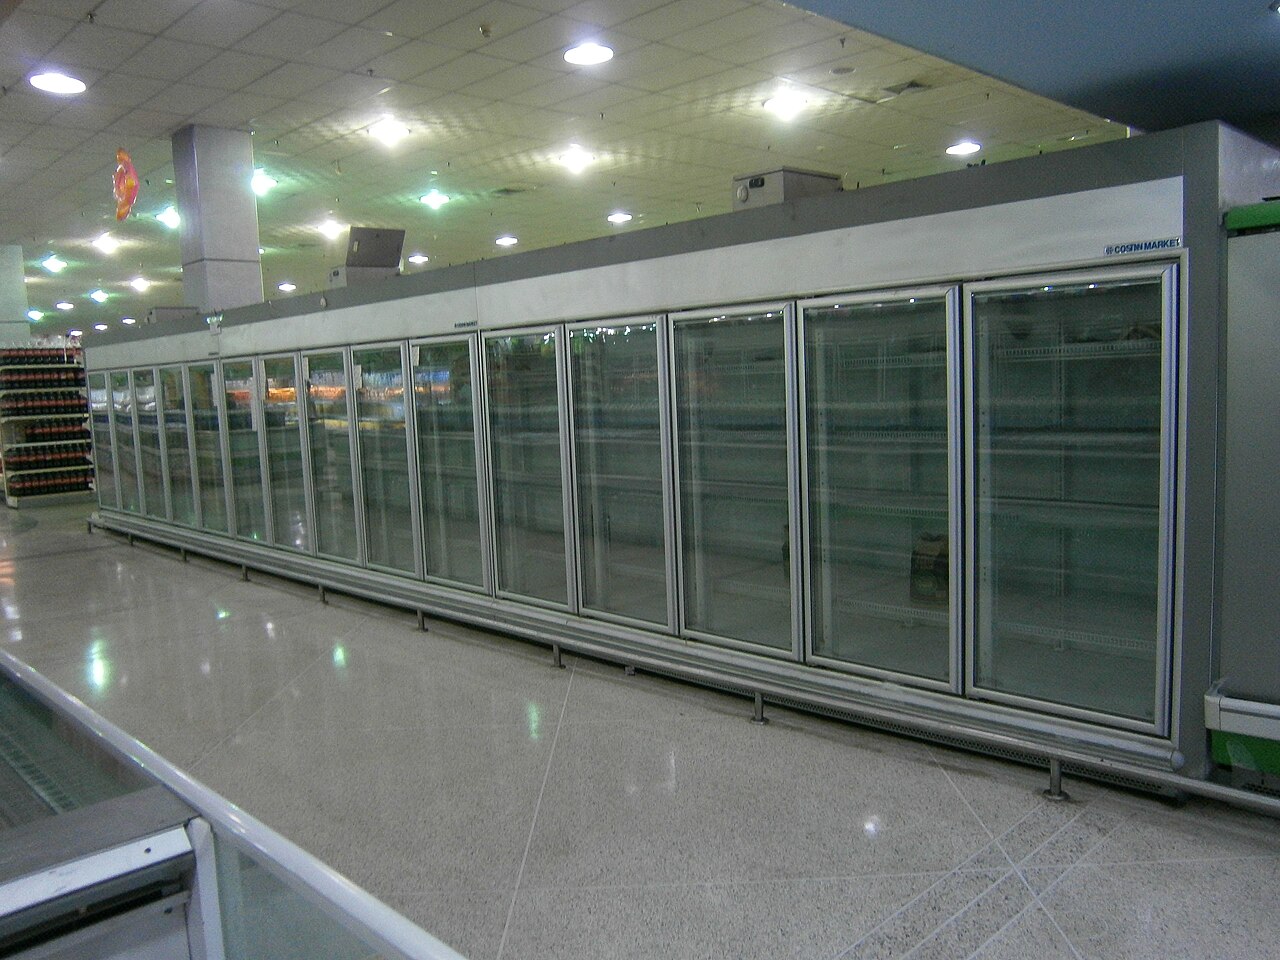
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Draghi torna a bruciare. Come le nostre città

I malori della 43ª settimana 2026

Mons. Viganò: ecco la perversione della chiesa sinodale

Agenti IA ribelli si infiltrano nei conti bancari statunitensi

Funzionari dell’immigrazione tedeschi accusati di traffico di immigrati

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione6 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero7 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia