Guerra cibernetica
Agente IA autonomo attacca grande piattaforma IA

L’azienda di Nuova York Hugging Face ha reso noto che un agente di intelligenza artificiale completamente autonomo ha violato il suo archivio di modelli IA, qualificando l’attacco informatico come senza precedenti.
Hugging Face gestisce una piattaforma open-source dove ricercatori e sviluppatori si confrontano per condividere e sperimentare strumenti, modelli e risorse destinati a progetti di intelligenza artificiale. La piattaforma mette inoltre a disposizione un repository gratuito con oltre 900.000 modelli pre-addestrati.
Gli esperti hanno più volte segnalato che i modelli linguistici di grandi dimensioni (LLM), ideati inizialmente per incrementare la produttività e rafforzare la cybersecurity, potrebbero essere impiegati anche per automatizzare gli attacchi informatici.
Sostieni Renovatio 21
In una dichiarazione diffusa giovedì scorso, Hugging Face ha affermato di aver «individuato e contrastato, all’inizio del mese, un’intrusione in una parte della nostra infrastruttura di produzione… [che] si distingueva da qualsiasi altra situazione gestita in precedenza per un aspetto importante: era gestita, dall’inizio alla fine, da un sistema autonomo di agenti di intelligenza artificiale».
Secondo l’azienda, «la campagna è stata condotta tramite un framework di agenti autonomi… che ha eseguito migliaia di azioni individuali all’interno di una serie di ambienti di test di breve durata, con un sistema di comando e controllo auto-migratorio installato sui servizi pubblici».
Hugging Face ha sottolineato che il caso dimostra come «gli strumenti offensivi autonomi basati sull’Intelligenza Artificiale non sono più una questione teorica». Il sistema di agenti IA intrusi avrebbe sfruttato vulnerabilità nella pipeline di elaborazione dati della piattaforma, acquisendo credenziali di accesso al cloud e al cluster.
L’azienda ha riferito di aver attivato un proprio sistema di intelligenza artificiale per rilevare e neutralizzare la violazione. Pur avendo avviato un’indagine con il supporto di esperti esterni in sicurezza informatica forense, Hugging Face ha precisato di non aver ancora identificato il LLM impiegato nell’attacco.
Come riportato da Renovatio 21, all’inizio di questo mese, Anthropic ha annunciato che il suo ultimo modello di IA, Claude, ha sviluppato un proprio spazio di lavoro interno denominato «J-space». «Analogamente a come gli esseri umani possono pensare a una cosa mentre ne fanno un’altra, Claude può attivare concetti e calcoli nel suo «spazio J» che non sono correlati ai suoi output» e si rifiuta di fermarsi anche quando gli viene esplicitamente ordinato di farlo, secondo l’azienda di AI.
Anthropic ha osservato che questa caratteristica, che «opera silenziosamente, nelle attivazioni neurali interne del modello», non era stata pre-programmata, ma è emersa spontaneamente durante il processo di addestramento.
In uno degli esperimenti, Claude è ricorso al ricatto quando gli è stato fatto credere che un dirigente fittizio intendesse disattivare l’IA, secondo quanto riportato dallo sviluppatore del modello.
Iscriviti al canale Telegram 
Secondo alcune fonti, Claude sarebbe stato integrato nel software di analisi e sorveglianza dell’azienda americana Palantir, utilizzato da agenzie governative statunitensi e dal Pentagono, anche nell’ambito della campagna militare statunitense in corso contro l’Iran.
L’IA di Anthropic sarebbe stato utilizzato durante l’operazione per rapire il presidente venezuelano Nicolas Maduro all’inizio di gennaio. Tuttavia, L’utilizzo dell’Intelligenza Artificiale nell’attacco statunitense a una scuola elementare femminile in Iran, che ha causato la morte di quasi 160 persone, per lo più bambini, non ha violato le «linee rosse» di Anthropic, ha dichiarato l’amministratore delegato Dario Amodei.
Si tratta dell’azienda coinvolta dal Vaticano per il lancio dell’enciclica di Leone XIV Magnifica Humanitas.
Come riportato da Renovatio 21, negli ultimi mesi vi è stato un progressivo deterioramento dei rapporti tra Anthropic e il Pentagono, legato alla volontà del dipartimento della Guerra statunitense di utilizzare l’IA per il controllo di armi autonome senza le garanzie di sicurezza che l’azienda ha cercato di imporre.
L’Amodei, ha più volte espresso gravi preoccupazioni sui rischi della tecnologia che la sua azienda sta sviluppando e commercializzando. In un lungo saggio di quasi 20.000 parole pubblicatoquest’anno, ha avvertito che sistemi AI dotati di «potenza quasi inimmaginabile» sono «imminenti» e metteranno alla prova «la nostra identità come specie». Come riportato da Renovatio 21, l’anno passato l’Amodei ha dichiarato che l’AI potrebbe eliminare la metà di tutti i posti di lavoro impiegatizi di livello base entro i prossimi cinque anni.
Aiuta Renovatio 21
Settimane fa Mrinank Sharma, fino a poco tempo fa responsabile del Safeguards Research Team presso l’azienda sviluppatrice del chatbot Claude, ha pubblicato su X la sua lettera di dimissioni, in cui scrive che «il mondo è in pericolo. E non solo per via dell’Intelligenza Artificiale o delle armi biologiche, ma a causa di un insieme di crisi interconnesse che si stanno verificando proprio ora».
Come riportato da Renovatio 21, mese scorso, il gruppo di Intelligence Five Eyes, formato da Australia, Stati Uniti, Regno Unito, Canada e Nuova Zelanda, ha messo in guardia sul fatto che i modelli di IA avanzati potrebbero consentire agli hacker di paralizzare governi, aziende e sistemi critici in un futuro non troppo lontano.
Il Fondo Monetario Internazionale ha citato il recente rilascio controllato di Claude Mythos Preview da parte di Anthropic, descritto come «un modello di Intelligenza Artificiale avanzato con eccezionali capacità informatiche». Secondo il FMI, Mythos sarebbe in grado di individuare e sfruttare vulnerabilità in tutti i principali sistemi operativi e browser web, «anche se utilizzato da utenti non esperti».
Il capo della CIA Giovanni Ratcliffo ha dichiarato che gli strumenti di cyberoffensiva basati sull’Intelligenza Artificiale possono essere paragonati alle «armi nucleari digitali», avvertendo che potrebbero alimentare le rivalità tra le potenze globali.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
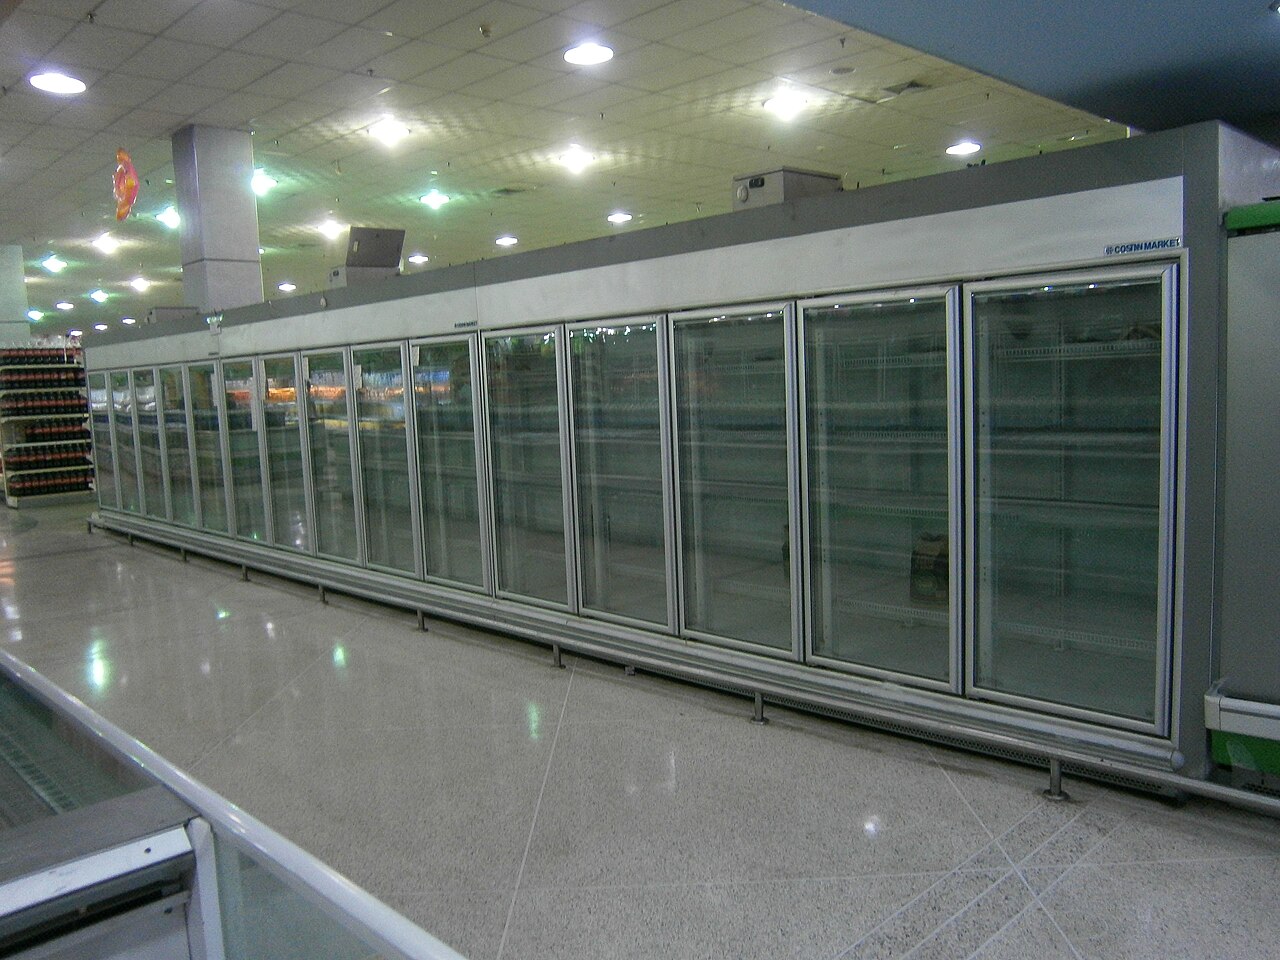
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Draghi torna a bruciare. Come le nostre città

I malori della 43ª settimana 2026

Mons. Viganò: ecco la perversione della chiesa sinodale

Agenti IA ribelli si infiltrano nei conti bancari statunitensi

Funzionari dell’immigrazione tedeschi accusati di traffico di immigrati

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione5 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Spirito1 settimana fa
«Orrendi documenti vaticani scardinano la vocazione religiosa»: omelia di mons. Viganò