Guerra cibernetica
Benvenuti alle elezioni USA 2022: giornale hackerato con incitazioni all’omicidio politico

«Dobbiamo assassinare AOC per l’America» è stato il titolo di una breve dell’edizione online del New York Post qualche giorno fa. AOC è Alexandra Ocasio-Cortez, deputata di New York giovane e sedicente progressista, nonché celeberrima. Il New York Post, giornale fondato da Alexandr Hamilton nel 1801, è la quarta testata per distribuzione nel Paese.
L’incredibile incitazione all’omicidio politico è rimasta in rete fino a quando il Post ha scoperto che erano stati hackerati per poi correggere la provocazione.
Va compreso che la motivazione dietro questo attacco è la prossimità della prossima tornata elettorale che il partito interamente sdraiato sull’establishment (cioè, sul Deep State) rischia di perdere sonoramente.
Ben Shapiro really decided to hit it off for his first article for the New York Post pic.twitter.com/rPp8ZjvgMR
— Viaween ???? (@VermilViathan) October 27, 2022
Nei 12 giorni che precedono le elezioni del 2022, una tale provocazione è progettata per generare una reazione e stimolare un contraccolpo del voto democratico.
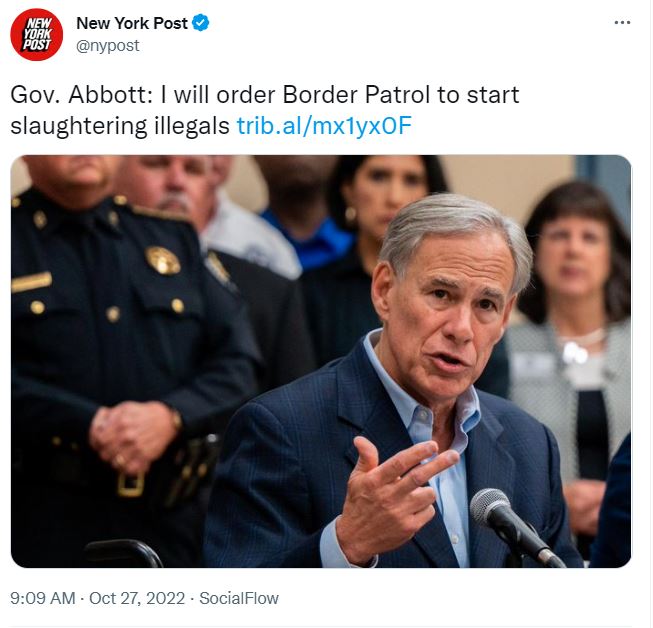
Ulteriori provocazioni razziste descrivevano il candidato repubblicano alla carica di governatore di New York chiamare il sindaco di colore di New York City Eric Adams una «scimmia che mangia pollo fritto»; un editoriale hackerato era era rititolato con un’incitazione all’assassionio del presidente e di suo figlio; un altro titolo scriveva che il governatore del Texas Greg Abbott avrebbe «ordinato alla pattuglia di frontiera di iniziare a massacrare i clandestini».
Anche il candidato governatore repubblicano di New York Lee Zeldin e il governatore democratico in carica Kathy Hochul erano menzionati in titoli espliciti come parte dell’hacking.
Poche ore fa il New York Post ha fatto sapere che si tratterebbe di un impiegato-canaglia, che sarebbe stato licenziato sul posto. Oltre al sito, era stato hackerato anche l’account Twitter, che ha 2,8 milioni di follower.
Non si tratta del primo episodio di questo tipo in questi giorni.
Il mese scorso, la rinomata testata giornalistica statunitense Fast Company ha chiuso il suo sito web per circa una settimana dopo che gli hacker hanno avuto accesso al suo sito e hanno inviato notifiche push «oscene e razziste» agli utenti di Apple News.
Di hackeraggi anche Renovatio 21 sa qualcosa.
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
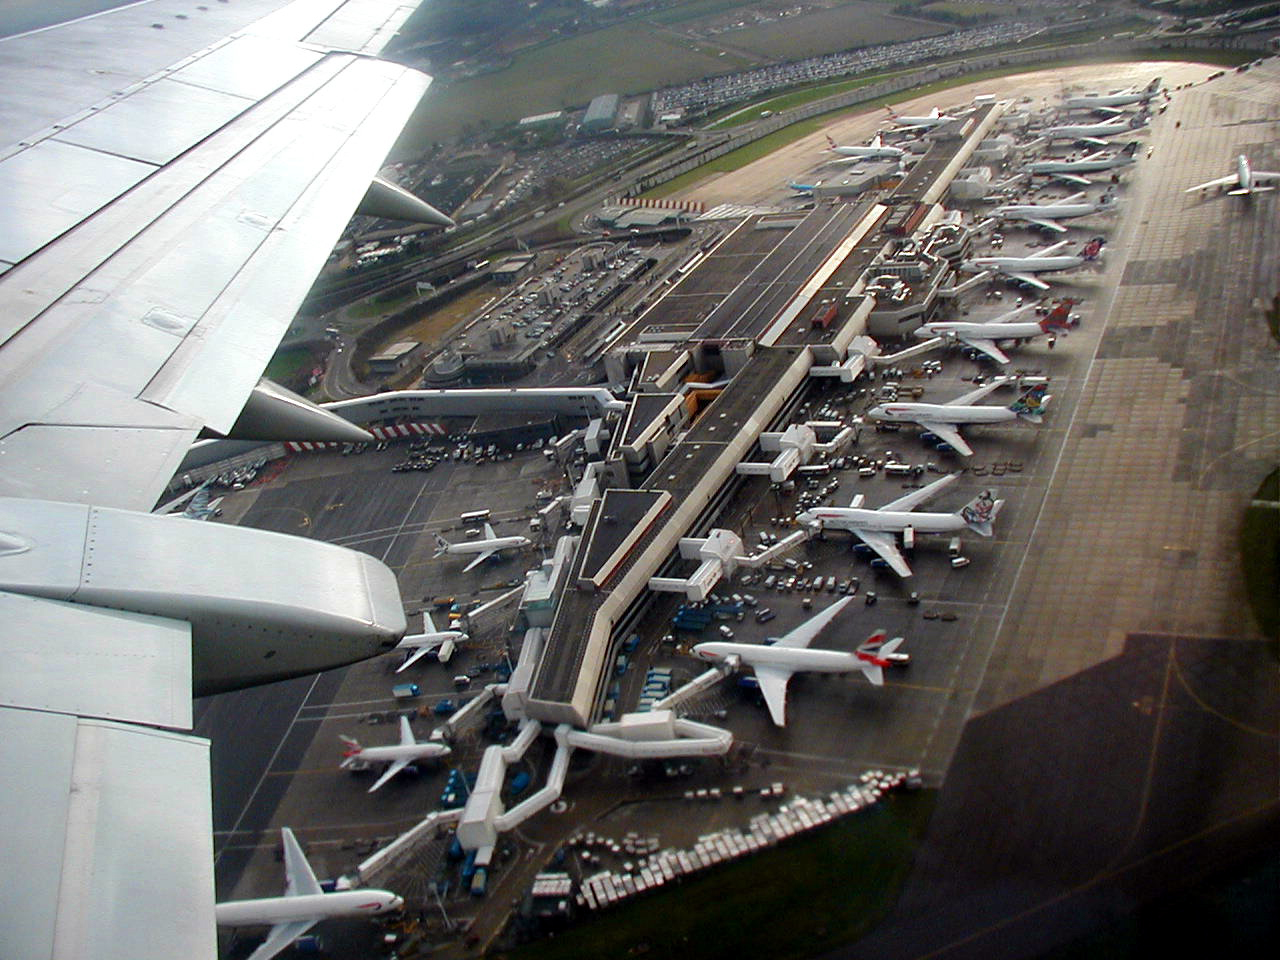
Un problema al controllo del traffico aereo ha provocato disagi ai viaggi in tutta la Gran Bretagna martedì, con la cancellazione di oltre 1.000 voli e passeggeri bloccati per ore sulle piste e nei terminal degli aeroporti, secondo il sito di monitoraggio dei voli Flightradar24.
Il Servizio nazionale di controllo del traffico aereo britannico (NAS) ha dichiarato di aver risolto in serata un problema nel suo sistema di gestione dei voli, ma i ritardi si sono propagati in 15 aeroporti del Regno Unito e non solo, mentre compagnie aeree e scali si adoperavano per smaltire l’enorme arretrato di voli in ritardo.
Le partenze all’aeroporto di Londra Heathrow sono riprese, ma il trafficato scalo ha sospeso gli arrivi per il resto della notte a causa dei disagi e ha avvertito della possibilità di ulteriori ritardi.
Ufficialmente, la causa del blocco aereo totale è un guasto tecnico al sistema di elaborazione dei piani di volo di NATS (National Air Traffic Services), l’ente che gestisce il controllo del traffico aereo nel Regno.
Nel dettaglio, martedì 8 settembre 2026, a partire dalle 12:48 ora locale, l’interruzione nell’elaborazione automatica delle rotte ha costretto i controllori a passare alla gestione manuale, contingentando drasticamente i flussi in partenza per motivi di sicurezza. Il problema ha bloccato i decolli su larga scala in numerosi scali, coinvolgendo non solo Londra (Heathrow, Gatwick, Stansted, City) ma anche Aberdeen, Edimburgo, Manchester, Birmingham, Bristol, Nottingham East Midlands, Southend, Isola di Man e Jersey, con ripercussioni anche su Dublino, Cork e altri aeroporti europei come Parigi.
Il bilancio è stato pesante: secondo FlightRadar24 i voli cancellati hanno superato quota mille (1.055 entro le 20 di martedì sera, con altre centinaia il giorno successivo), coinvolgendo circa 65mila passeggeri solo per Ryanair e circa 10mila italiani. British Airways ha annullato o dirottato oltre 100 collegamenti.
Sostieni Renovatio 21
NATS ha dichiarato in serata di aver implementato una soluzione, ma i disagi sono proseguiti anche mercoledì 9 settembre, con altre decine di cancellazioni soprattutto a Heathrow. La ministra dei Trasporti Heidi Alexander si è scusata con i viaggiatori, mentre l’Autorità per l’aviazione civile britannica ha chiesto un rapporto completo sull’accaduto.
Va notato che non è un caso isolato: il sistema aeroportuale britannico ha già avuto crisi simili, come il guasto del luglio 2025 e soprattutto quello del marzo 2025, quando un incendio in una sottostazione elettrica aveva paralizzato Heathrow per 18 ore lasciando a terra centinaia di migliaia di passeggeri. Per questo il COO di Ryanair ha chiesto le dimissioni dell’amministratore delegato di NATS, criticando anche il rincaro del 28% delle tariffe di controllo dal 2022 a fronte di guasti tecnici sempre più frequenti.
È possibile ricordare i casi di altri blocchi totali del traffico aereo dovuti a, ci è stato detto, errori informatici del sistema.
Come riportato da Renovatio 21, tre anni fa il sistema dell’aviazione canadese fu oggetto di un misterioso attacco hacker che lo paralizzò totalmente, poco dopo che uno stop fosse dato agli aerei delle Filippine e un «problema tecnico» (questa la versione ufficiale) mettesse a terra tutti gli aerei USA, evento che non ha avuto precedenti se non nelle ore dopo l’attentato dell’11 settembre 2001.
In quel caso, alcuni ipotizzarono un attacco di hacking di tipo ransomware, con riscatto pagato in bitcoin, il cui valore, in quelle ore, di fatto aumentò.
Come riportato da Renovatio 21, un attacco hacker ha colpito il mese scorso anche grandi aeroporti europei.
Iscriviti alla Newslettera di Renovatio 21
Immagine Taking off from Heathrow by John Lucas via Wikimedia pubblicata su licenza Creative Commons Attribution-Share Alike 2.0 Generic

«Perché Fauci deve marcire in galera»

La lettera di Charles Dickens contro le esecuzioni pubbliche

Smotrich: Gaza dovrebbe essere rasa al suolo per «ragioni sioniste»

La Nuova Destra: il paganesimo salverà l’Europa?

Senatori americani accusano Trump di aver «tradito e l’Ucraina»

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Attacco Houthi all’aeroporto di Riad: almeno 12 morti e oltre 300 feriti

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale
-
 Immigrazione1 settimana fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Vaccini1 settimana fa
Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»
-
Pensiero2 settimane fa
Guerra, Eurasia, fine dell’egemonia occidentale e totalitarismo dell’AI: il discorso di Putin a Valdai 2026
-
Occulto6 giorni fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Salute2 settimane fa
I malori della 40ª settimana 2026
-
Immigrazione2 settimane fa
La Francia sconvolta dall’anarcotirannia scolastica
-
Politica2 settimane fa
Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?
-
Vaccini2 settimane fa
Calendari vaccinali infantili nei diversi Paesi