Guerra cibernetica
La Jihad islamica palestinese dice di aver preso i server dell’Intelligence israeliana: spie in Iran compromesse?


I militanti della Jihad islamica avrebbero preso possesso catturato i server dell’intelligence israeliana mentre partecipavano all’attacco di Hamas contro Israele il mese scorso, ha affermato la scorsa settimana il rappresentante del gruppo in Iran Nasser Abu-Sharif. Lo riporta RT.
Il rappresentante del gruppo jihadista palestinese ha detto che i server contenevano i nomi di molte spie israeliane, alcune delle quali operavano in Iran.
Durante l’assalto del 7 ottobre, «la resistenza è riuscita a portare i server dell’Intelligence del regime israeliano a Gaza», ha annunciato Abu-Sharif in un evento a Teheran, secondo i media iraniani.
«I server contenevano i nomi di molte spie, anche di quelle che si trovavano all’interno della Repubblica islamica» dell’Iran, ha aggiunto.
La Jihad islamica è il più grande gruppo militante a Gaza dopo Hamas, e ha una presenza significativa anche in Cisgiordania. A differenza di Hamas, la Jihad islamica non ha un’ala politica e si concentra esclusivamente sulla lotta armata contro Israele. Un numero imprecisato di combattenti della Jihad islamica si è unito all’attacco di Hamas contro Israele il 7 ottobre, prendendo d’assalto villaggi e installazioni militari vicino al confine di Gaza e riportando circa 30 ostaggi nell’enclave palestinese.
Come riportato da Renovatio 21, il 5 novembre, Teheran aveva annunciato l’arresto di tre persone ritenute spie che lavoravano per il Mossad, l’agenzia di intelligence israeliana. Anche se gli arresti sono avvenuti quasi un mese dopo il presunto sequestro dei server, non è chiaro se queste banche dati abbiano avuto un ruolo. L’agenzia di stampa statale iraniana IRNA ha riferito che i sospettati sono stati arrestati nella regione montuosa al confine con l’Afghanistan in un’operazione congiunta tra le autorità iraniane e afghane.
Iran e Israele si accusano regolarmente a vicenda di spionaggio, ed entrambe le nazioni spesso affermano di aver catturato le rispettive spie. Dopo che i media sauditi hanno pubblicato un video che mostrava l’interrogatorio di un capo militare iraniano da parte di agenti del Mossad lo scorso luglio, il Ministero dell’Intelligence di Teheran ha affermato di aver arrestato «una rete di agenti» israeliani che stavano presumibilmente preparando «operazioni di sabotaggio e terrorismo» all’interno dell’Iran.
Secondo il giornale americano Wall Street Journal, che cita fonti tra i funzionari israeliani, le spie dello Stato Ebraico si stanno preparando ad assassinare i leader di Hamas che vivono in Libano, Turchia e Qatar una volta che la guerra con il gruppo militante sarà finita a Gaza.
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
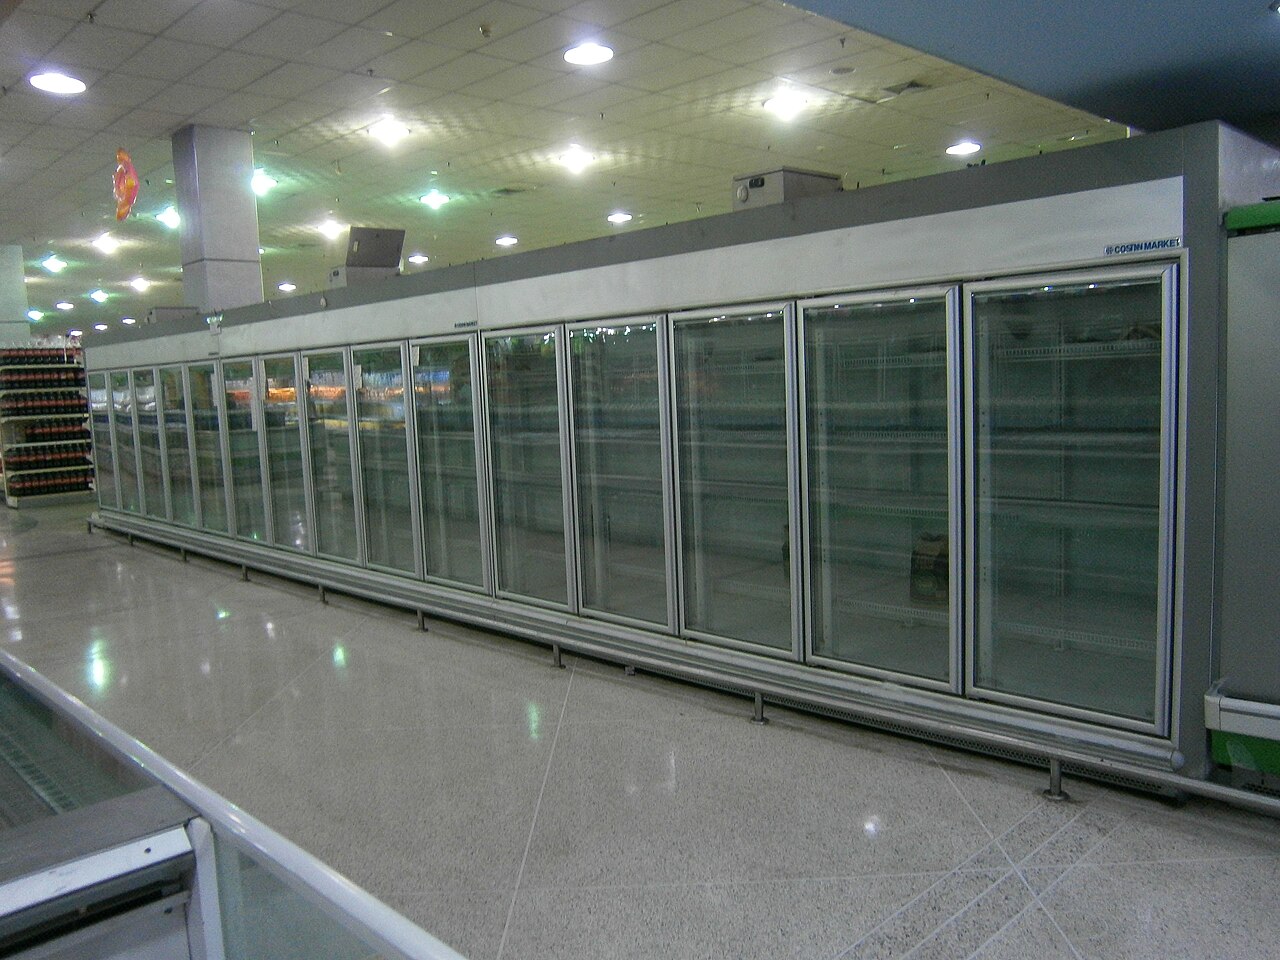
La catena del freddo alla base della grande distribuzione alimentare francese è stata messa fuori uso da un ciber-attacco.
Secondo quanto riportato dalla stampa locale e da dirigenti del settore, degli hacker hanno surriscaldato da remoto i frigoriferi di centinaia di supermercati in tutta la Francia, distruggendo tonnellate di alimenti freschi e surgelati. Il massiccio attacco informatico ha provocato perdite per milioni di euro ai rivenditori, costringendo alcuni negozi a chiudere temporaneamente.
Secondo Le Monde, l’attacco si è verificato nella notte tra lunedì e domenica, colpendo circa 300 negozi Intermarché e Netto, 100 punti vendita Cooperative U, 80 supermercati Carrefour, 30 negozi Monoprix e diversi negozi E.Leclerc, per un totale stimato di oltre 500.
Oltre ai supermercati, l’attacco informatico potrebbe aver colpito anche il grossista Metro, molto noto anche in Italia, i membri dell’associazione francese dell’industria della carne Culture Viande e i macellai indipendenti.
Iscriviti alla Newslettera di Renovatio 21
Secondo BFM-TV, gli hacker hanno preso di mira i sistemi di controllo della refrigerazione forniti dal produttore danese Danfoss, che consentono ai tecnici di regolare le temperature da remoto. I responsabili hanno attivato i sistemi di sbrinamento automatico, costringendo le unità di refrigerazione a riscaldarsi in alcuni casi fino a 50°C anziché mantenere gli alimenti al freddo.
Di conseguenza, i dipendenti dei supermercati, al loro arrivo al lavoro, hanno trovato frigoriferi surriscaldati e scaffali pieni di cibo non più vendibile. In alcuni casi, gli hacker hanno esteso il ciclo di sbrinamento da un’ora a otto ore, in modo che gli allarmi scattassero più tardi, massimizzando così i danni.
L’entità esatta delle perdite non è chiara, ma un supermercato Intermarché di Haguenau, nella Francia orientale, ha perso circa 50.000 euro di alimenti surgelati. Un negozio E.Leclerc nella vicina Waselonne ha dovuto buttare via prodotti freschi e surgelati per un valore di 220.000 euro.
L’amministratore delegato di Cooperative U, Dominique Schelcher, ha definito l’attacco senza precedenti e inaccettabile. Il direttore di Intermarché, Thierry Cotillard, ha stimato che le perdite a livello nazionale potrebbero raggiungere decine di milioni di euro.
Gli autori dell’attacco rimangono ignoti e non è stata segnalata alcuna richiesta di riscatto. Anche le modalità di intrusione non sono ancora chiare, sebbene un portavoce di Intermarché abbia dichiarato a BleepingComputer che l’attacco ha colpito un fornitore di servizi che gestisce apparecchiature di refrigerazione.
Il ricercatore di sicurezza informatica Kevin Beaumont ha ipotizzato che migliaia di centraline Danfoss siano direttamente accessibili via internet, con nome utente «admin» e password che cambia automaticamente ogni giorno con la data corrente.
Secondo Danfoss, i sistemi più colpiti sono i prodotti obsoleti, tra cui i modelli AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza. L’agenzia francese per la sicurezza informatica, ANSSI, ha esortato gli operatori a disconnettere le interfacce di gestione vulnerabili da Internet o a limitare l’accesso alle connessioni attendibili.
Le apparecchiature Danfoss sono già state implicate in importanti attacchi informatici. L’azienda ha riferito che 16 supermercati russi che utilizzavano controller AK-SM 800 sono stati presi di mira nel 2022, in concomitanza con l’escalation del conflitto in Ucraina. Nello stesso anno, 40 negozi israeliani sono stati hackerati. L’azienda ha attribuito le violazioni a una protezione firewall o VPN inadeguata.
Iscriviti alla Newslettera di Renovatio 21
Immagine di Los Teques, Venezuale di pubblico dominio CC0 via Wikimedia
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football

Velo e disintegrazione

Per la prima volta la popolazione cattolica africana supera quella europea

Poco prima della pandemia, uno scienziato aveva proposto di modificare geneticamente il coronavirus per renderlo più infettivo

Potento terremoto con morti in Tibetto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Consiglio comunale si apre con la preghiera «Ave Satana»

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

L’ascesa del problema bengalese in Italia
Militare USA muore cadendo da grande altezza in una dimostrazione durante una partita di football
Potento terremoto con morti in Tibetto

Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio

Città francesi messe a ferro e fuoco. Trump sui disordini immigrati: «la Francia brucia!»

Coloni israeliani attaccano diplomatici europei in Cisgiordania
-
 Essere genitori2 settimane fa
Ossitocina contro il divorzio, una proposta
-
Necrocultura2 settimane fa
La guerra occulta oltre l’aborto
-
Immigrazione5 giorni fa
Il sacco di Milano della barbarie anarco-tirannica. Invochiamo il flagello di Ambrogio
-
Predazione degli organi1 settimana fa
Trapianto di organi, prima la persuasione e poi l’obbligo?
-
Pensiero2 settimane fa
Papa Leone «medical dimension»
-
Pensiero6 giorni fa
L’antico incidente dietro la Tesla volante
-
Spirito2 settimane fa
Mons. Mutsaerts: Andate alla Messa in latino invece di cercare di sistemare la vostra parrocchia
-
Sport e Marzialistica2 settimane fa
Origini del codice del Bushido