Guerra cibernetica
Musk: «abbiamo appena eliminato CrowdStrike da tutti i nostri sistemi»

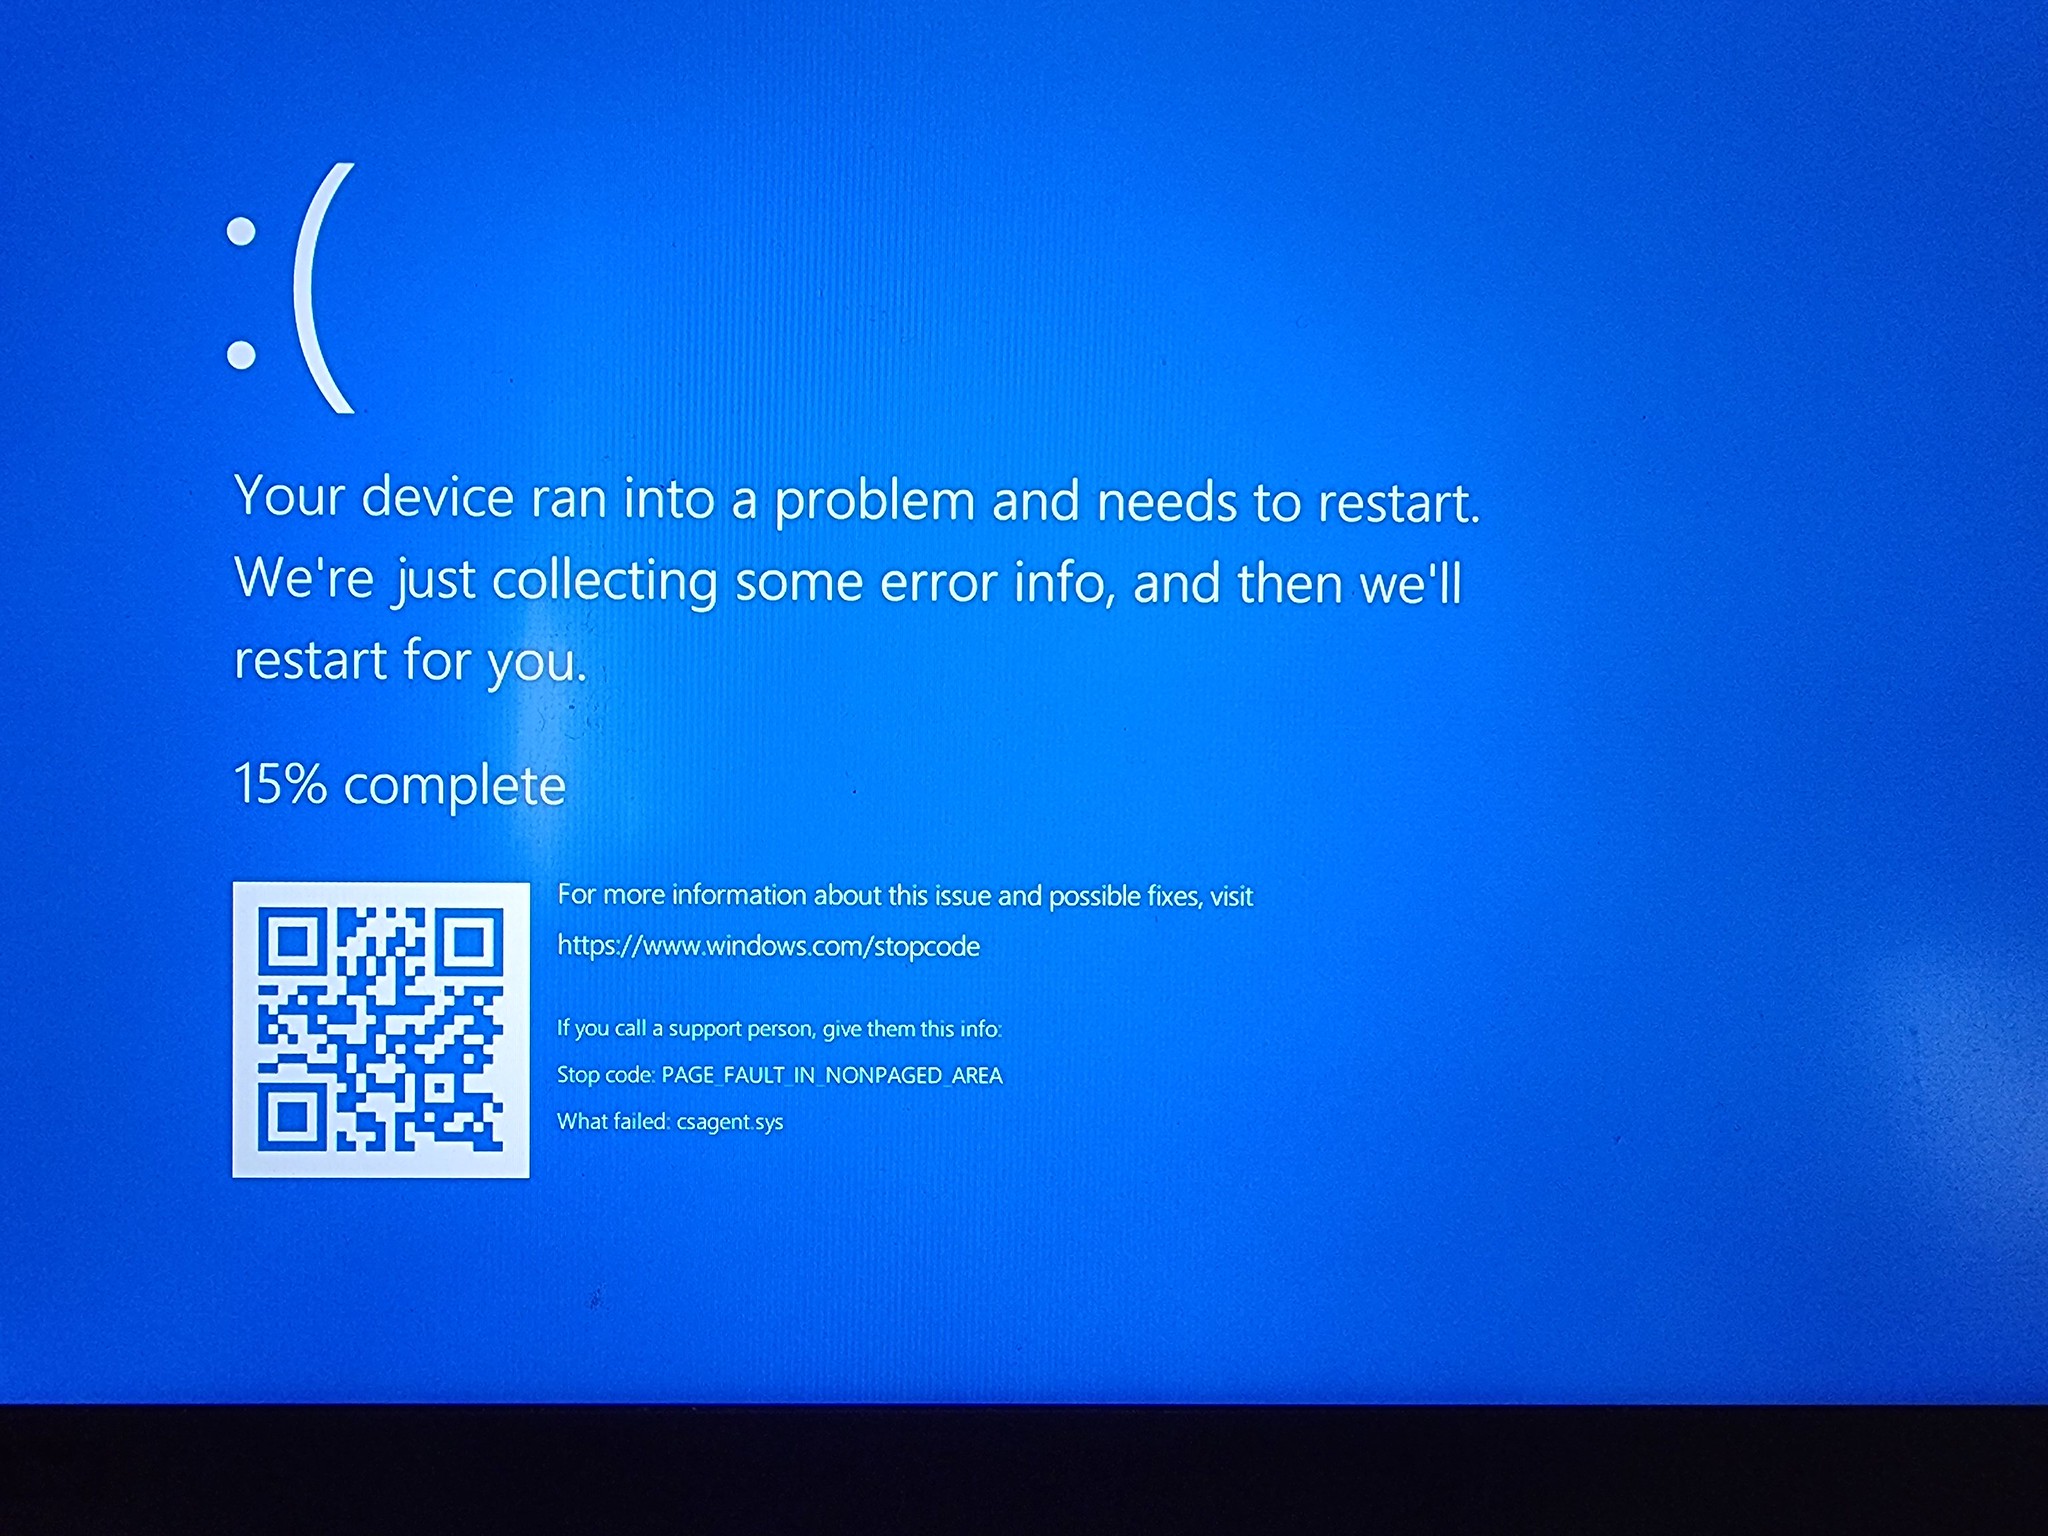
Elon Musk, CEO di SpaceX e Tesla, ha rivelato che le sue aziende hanno smesso di utilizzare la piattaforma antivirus basata su cloud CrowdStrike, dopo l’interruzione globale di Windows 10 di venerdì.
La controversa azienda di sicurezza informatica ha ammesso che i gravi problemi sono stati causati da un recente aggiornamento da lei stessa avviato, che entrava in conflitto con i sistemi Microsoft.
Il crollo informatico ha colpito gli utenti di Windows 10 in tutto il mondo, compresi aeroporti, banche e emittenti. Secondo la società di analisi dell’aviazione Cirium, almeno 4.295 voli sono rimasti a terra in tutto il mondo a causa dell’interruzione.
Iscriviti al canale Telegram 
Il problema tecnico mondiale ha colpito anche una serie di emittenti, tra cui Sky News con sede nel Regno Unito, che è andata fuori onda per un lasso di tempo, così come ABC, SBS, Channel 7, Channel 9 e News Corp Australia con sede in Australia.
Rispondendo a un post su X di venerdì, Musk ha scritto: «Abbiamo appena eliminato Crowdstrike da tutti i nostri sistemi».
We just deleted Crowdstrike from all our systems, so no rollouts at all
— Elon Musk (@elonmusk) July 19, 2024
Satya Nadella, presidente esecutivo e CEO di Microsoft, ha confermato su X che l’interruzione di venerdì è stata causata da un aggiornamento di CrowdStrike, aggiungendo che Microsoft stava fornendo «ai clienti [guida tecnica] e supporto per riportare online in sicurezza i loro sistemi».
Musk ha risposto alla dichiarazione affermando: «Questo ha messo in crisi la filiera dell’industria automobilistica».
Commentando un rapporto del Financial Times sull’interruzione globale di Windows 10, il miliardario statunitense ha affermato in un post separato che si è trattato del «più grande fallimento informatico di sempre».
Il magnate della tecnologia è d’accordo anche con Christopher Stanley, responsabile dell’ingegneria della sicurezza presso X e uno dei principali ingegneri della sicurezza presso SpaceX, che ha descritto gli eventi di venerdì come un «promemoria che non dovresti avere un binario privilegiato connesso a Internet in esecuzione sui tuoi sistemi di produzione».
— Elon Musk (@elonmusk) July 19, 2024
«Quello che era un aggiornamento negativo avrebbe potuto facilmente essere un enorme backdoor avversario. Un fornitore terzo sarà sempre l’anello debole», ha avvertito.
Parlando alla NBC venerdì, il CEO di CrowdStrike George Kurtz ha dichiarato che la sua azienda è «profondamente dispiaciuta per l’impatto che abbiamo causato ai clienti, ai viaggiatori e a chiunque sia stato colpito» dall’interruzione.
«L’abbiamo identificato molto rapidamente… I sistemi tornano online quando vengono riavviati», ha affermato, aggiungendo che CrowdStrike sta lavorando con i suoi clienti per aiutarli a tornare alle normali operazioni.
Come riportato da Renovatio 21, Crowdstrike è implicata in varie questioni politiche di rilevanza come la bufala del Russiagate, cioè l’accusa di collusione di Trump con Mosca. L’azienda è nota per il suo lavoro con agenzie come l’FBI. Uno dei suoi vertici è l’ex direttore esecutivo assistente dell’FBI dell’era Obama Shawn Henry per dirigere la sua ala di consulenza sulla sicurezza informatica.
Sostieni Renovatio 21
Nel 2014, il dipartimento di Henry ha lanciato una raffica di accuse di hacking e spionaggio contro Cina, Russia e Corea del Nord, con le informazioni fornite da Crowdstrike che hanno aiutato il Dipartimento di Giustizia degli Stati Uniti a emettere incriminazioni quell’estate contro cinque ufficiali militari cinesi che avrebbero hackerato società energetiche statunitensi.
Crowdstrike è stata la società incaricata dal Comitato Nazionale Democratico degli Stati Uniti di indagare sul furto di dati dai suoi server nel 2016. Pubblicati da WikiLeaks, i dati hanno rivelato che il DNC aveva truccato le primarie democratiche contro Bernie Sanders e che Hillary Clinton aveva di fatto pagato per controllare il comitato.
Crowdstrike ha concluso che dietro la violazione c’era la Russia, con Henry che ha testimoniato al Congresso che la società «ha notato attività che ritenevamo coerenti con attività che avevamo visto in precedenza e che avevamo associato al governo russo».
Iscriviti alla Newslettera di Renovatio 21
Immagine di Alpha via Flickr pubblicata su licenza CC BY-NC 2.0
Iscriviti alla Newslettera di Renovatio 21
Iscriviti alla Newslettera di Renovatio 21
Il collettivo di criminali informatici chiamato ShinyHunters ha dichiarato di aver violato i sistemi dell’FBI e di aver sottratto terabyte di dati personali sensibili relativi a quasi tutti gli agenti dell’agenzia e ai rispettivi coniugi, nonché a chi aveva presentato domanda di lavoro presso l’ente.
ShinyHunters è un gruppo di hacker ed estorsori molto attivo, collegato a furti di dati su vasta scala ai danni di grandi aziende e organismi governativi. Lo stesso FBI aveva messo in guardia sul gruppo a maggio.
«Abbiamo compromesso l’FBI. Siamo in possesso di dati molto sensibili su quasi TUTTI gli agenti dell’FBI e sulle persone che hanno presentato domanda di arruolamento presso l’FBI», ha annunciato il gruppo martedì sul proprio sito di fughe di notizie nel dark web. Secondo quanto riportato, ha pubblicato un campione dei dati che sostiene di aver rubato e uno screenshot di un sito di reclutamento dell’FBI alterato.
Sostieni Renovatio 21
Il gruppo ha detto di aver prelevato terabyte di informazioni, tra cui nomi, indirizzi di residenza e numeri di telefono. Reuters ha riferito di aver individuato corrispondenze apparenti per alcune persone presenti in un campione dei dati, ma non è riuscita a stabilire che le informazioni fossero state davvero prelevate dai sistemi dell’FBI.
L’FBI non ha confermato né la violazione né l’entità del presunto furto. Un portavoce avrebbe però detto a 404 Media che l’agenzia era «a conoscenza di segnalazioni relative ad attività non autorizzate che interessavano il sito FBIjobs.gov e che stava attualmente indagando». Martedì il sito dell’agenzia dedicato alle offerte di lavoro e il portale per le candidature di agenti speciali sono risultati temporaneamente irraggiungibili.
Secondo ShinyHunters, l’intrusione è partita dalla compromissione di un server Oracle PeopleSoft, software spesso usato dai dipartimenti delle risorse umane. Gli hacker hanno affermato di essere poi riusciti ad accedere a un ambiente cloud governativo ospitato su Amazon, che conteneva dati del personale dell’FBI e dei candidati. Né l’FBI né le aziende coinvolte hanno confermato pubblicamente questa ricostruzione.
Gli hacker hanno dichiarato che l’attacco «non era motivato da interessi finanziari». Chiedono invece all’FBI di ritirare un avviso di sicurezza informatica diffuso a maggio che, secondo ShinyHunters, contiene accuse infondate sul gruppo.
In quell’avviso l’FBI ha accusato gli hacker legati a ShinyHunters di aver usato minacce, molestie e, in alcuni casi, il cosiddetto «swatting» (segnalazione di emergenza falsa) per colpire le vittime, avvertendo inoltre che i criminali informatici a volte esagerano la quantità di dati in loro possesso.
ShinyHunters non ha precisato cosa intenda fare con le informazioni che sostiene di aver rubato se l’FBI rifiuterà la richiesta.
Iscriviti alla Newslettera di Renovatio 21
Sostieni Renovatio 21
Iscriviti alla Newslettera di Renovatio 21

«Perché Fauci deve marcire in galera»

La lettera di Charles Dickens contro le esecuzioni pubbliche

Smotrich: Gaza dovrebbe essere rasa al suolo per «ragioni sioniste»

La Nuova Destra: il paganesimo salverà l’Europa?

Senatori americani accusano Trump di aver «tradito e l’Ucraina»

Israele e Pfizer sapevano che il vaccino COVID causava una patologia cardiaca fatale, ma hanno taciuto per mesi

La superguerra è vicina. E non assomiglia a nulla di quello che abbiamo visto

L’attacco alla raffinerie è per ridurre la popolazione mondiale e distruggere America ed Europa

Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città

Vera rivolta contro il mondo moderno. Mons. Williamson commenta il manifesto di Unabomber

Attacco Houthi all’aeroporto di Riad: almeno 12 morti e oltre 300 feriti

Donna ebbra commette atti osceni autogeni in volo: indaga l’FBI

La Francia sconvolta dall’anarcotirannia scolastica

Diecine di teschi umani ritrovati nelle foreste nigeriane

Starship, grande missile di Elon Musk, esplode dopo aver portato a termine la sua missione orbitale
-
 Immigrazione1 settimana fa
Catastrofe immigrata a Vicenza. L’anarco-tirannia maranza espugna un’altra città
-
Vaccini1 settimana fa
Piano di Moderna di testare i vaccini a mRNA contro COVID e influenza su 410.000 anziani: una «catastrofe annunciata»
-
Pensiero2 settimane fa
Guerra, Eurasia, fine dell’egemonia occidentale e totalitarismo dell’AI: il discorso di Putin a Valdai 2026
-
Occulto6 giorni fa
Consiglio comunale si apre con la preghiera «Ave Satana»
-
Salute2 settimane fa
I malori della 40ª settimana 2026
-
Immigrazione2 settimane fa
La Francia sconvolta dall’anarcotirannia scolastica
-
Politica2 settimane fa
Assassina nel braccio della morte sopravvive a una doppia iniezione letale: nuova eroina delle donne ripaganizzate?
-
Vaccini2 settimane fa
Calendari vaccinali infantili nei diversi Paesi